Escaner de vulnerabilidad: Retina Network Security Scanner

Descarregar-lo des de AKI, i després, com todos, lo primer mantenerlo actualizado, per a ello lo abrimos.

Anem a “Eines” > “Updates…” y seguimos todo el asistente de actualización.

Para hacer un simple escaneo de vulnerabilidades de un PC nos situamos en la pestaña “Audit” y metemos el nombre del host a escanear o la IP (o el rango ip, noms…), seleccionamos el nombre de fichero que queremos que genere el report y el nombre de la tarea.

En la zona de “Ports” seleccionamos los puertos que volem escanear. “All ports” en el meu exemple.

Y en la zona de “Audits” yo suelo marcar tot pq no se si és un linux el PC remoto o un güindous…

A la part de “Options” marco todos los checks, para que em saque tota la informació que podria fer, ya sea su MAC, sistema operatiu, usuaris…
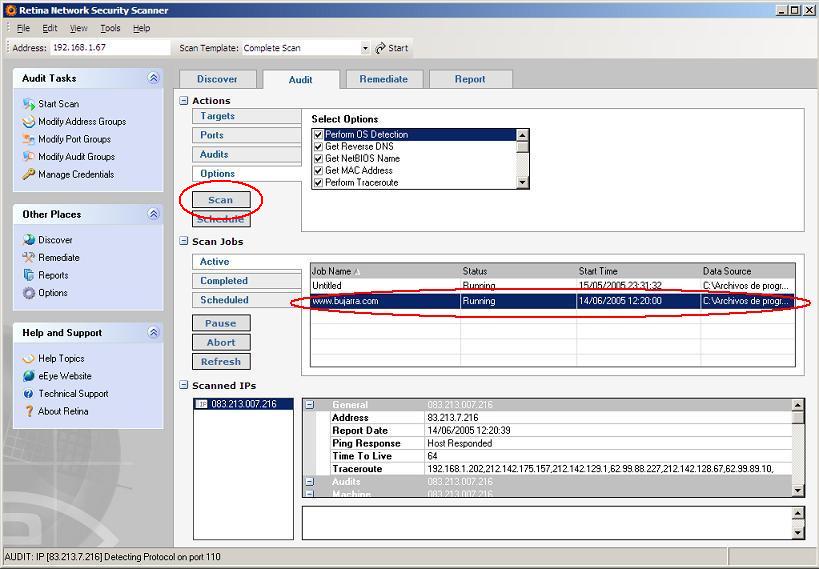
Ok, le damos al botón de “Scan” para començar ara el escaneo… y vems que en “Scan Jobs” ya sale el escaneo que estem haciendo, ara només falta esperar i que se passi a “Status” de Running a Completed.

Una vez que acaba, anem a la pestaña de “Report” i premem el botó “Generate”, esperem unos segundos y ens saca el informe, si damos al botó de Word o al de Internet Explorer saca en aquest format el informe.
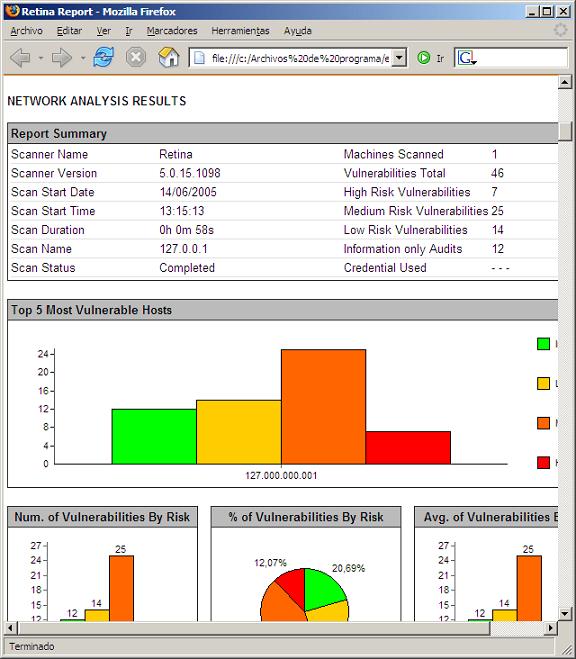
Aquest és un exemple d'anàlisi en el meu PC amb informe de HTML.
Web oficial: http://www.eeye.com/html/products/Retina/