Usando a autenticação do Fortigate no Active Directory usando LDAP

En este documento se explica cómo configurar un Fortigate para usar LDAP contra un servicio de directorio, en este caso contra un Active Directory de Microsoft Windows 2003. Más info de lo que es LDAP – AQUI.

O primeiro é conectarmo-nos ao FW, e ir a “Utilizador” > “LDAP” e criar uma nova ligação usando LDAP, Para fazer isso, clique em “Criar novo”,

Devemos preencher os dados para o Servidor LDAP:
“Nome”: O nome desta ligação do Servidor LDAP
“Nome/IP do Servidor”: O IP do servidor ao qual iremos realizar as consultas LDAP
“Porta do Servidor”: É a porta do LDAP para nos ligarmos a esse servidor.
“Identificador de Nome Comum”: Inadimplência “cn” o que significa que os utilizadores irão inserir para se autenticarem o seu “Nome Completo”, se deixarmos vazio, os utilizadores terão de se autenticar inserindo o seu “Nome a mostrar” ou “EUA*****@*****io.eso”
“Nome Distinguido”: Será o caminho até ao contentor de utilizadores no diretório ativo. Teremos em consideração se é uma Unidade Organizativa para colocar “OU” ou se é um contentor normal para indicar “CN”. Deveria ser um caminho como o seguinte: “OU=UnidadeOrganizativa,DC=domínio,DC=domínio”. Veremos más abaixo o caso concreto en mi Directorio Activo, cómo será la config que tengo.
Y si nos interessa, podemos garantir a conectividad entre el FW y el controlador de dominio/domain controller. Clique em “OKEY”.

Vemos que es correcto.

Ahora lo que deberíamos fazer es criar um grupo de utilizadores indicando ao grupo de utilizadores anteriores. Para fazer isso,, vamos a “Utilizador” > “Grupo de usuários” > “Criar novo”.

Indicamos um número ao grupo de utilizadores en “Nome”, Por exemplo “UsuariosVPN”. Y agregamos a parte direita a “Members” o grupo que acabamos de criar en “Users on RADIUS/LDAP servers”, Nós damos “OKEY”.

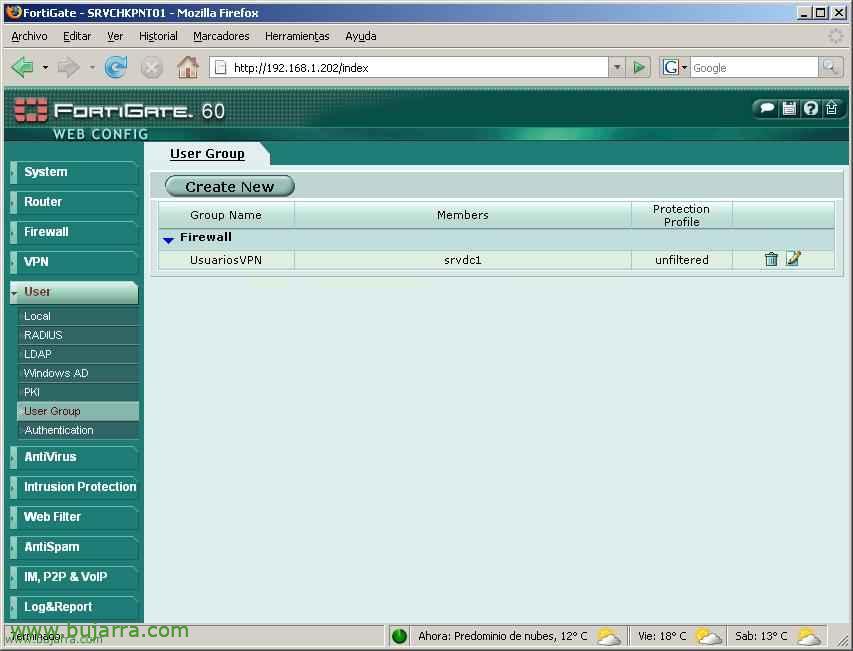
Y comprobamos que el grupo ya está criado ahí. Ahora lo que quedaría seria agregarlo a lo que nos interessa, a una política del Firewall para acesso a VPN por IPSec, SSL… o para lo que nos interessa.

Este seria mi directorio activo, con esta UO chamada: UsuariosVPN y con esos usuarios dentro de ela, seria los usuarios que tenham acesso a conectarse a tonde aplique o que acabamos de realizar.
www.bujarra.com – Héctor Herrero – Nh*****@*****ra.com – v 1.0