Escàner de vulnerabilitats X-Scan

Aquest és un escaner de vulnerabilitats gratuït, el seu web oficial es: www.xfocus.org i els que l'han traduït al castellà són l'equip de Seguretat0. Ho pots descarregar de AKI, no se instal·la, simplement el descomprimeix on vols i per obrir has que pulsar sobre el executable (xscan_gui.exe).
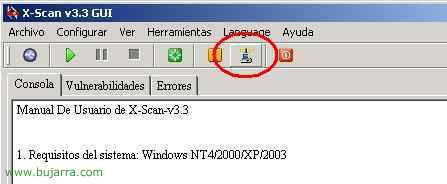
El primer de tot, com sempre, és comprovar si està actualitzat, per això premem sobre aquest icona i seguim els passos.
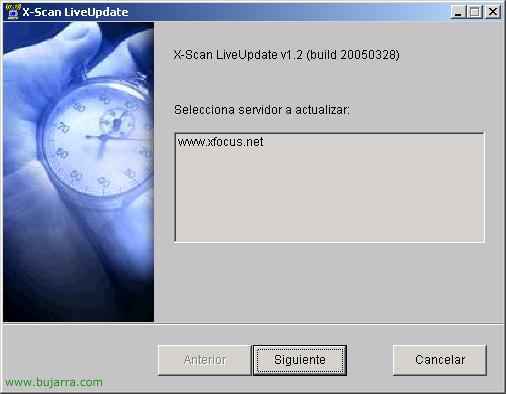
S'actualitzarà des d'aquest servidor (l'oficial) y Siguiente, esperem uns segons…
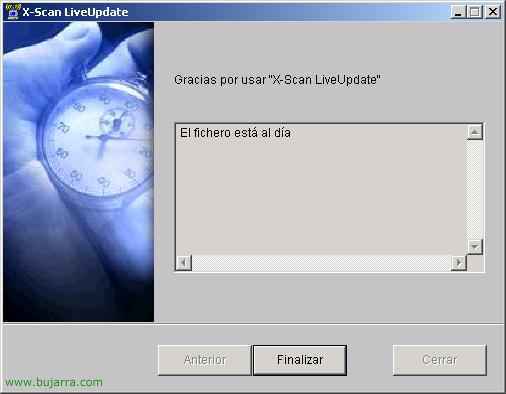
I si no el tenim actualitzat ens donaria una alerta, en el meu cas tot OK, així que “Finalitzar”
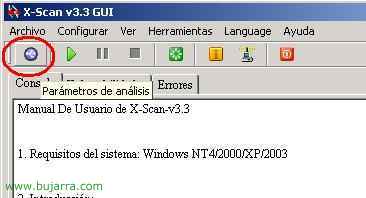
El següent és personalitzar-lo, què volem que analitzi, per això premem sobre aquest altre icona.
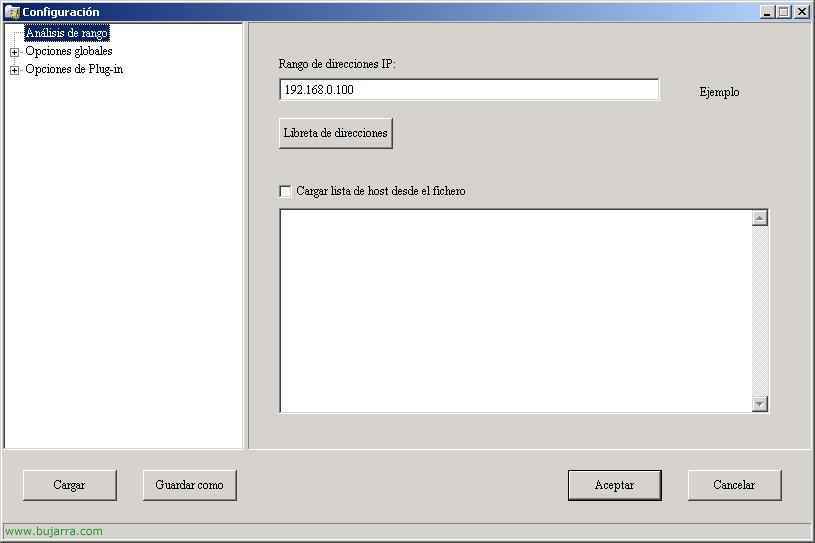
En “Rang d'adreces IP” posem tots els host que volem analitzar, si només un o més.
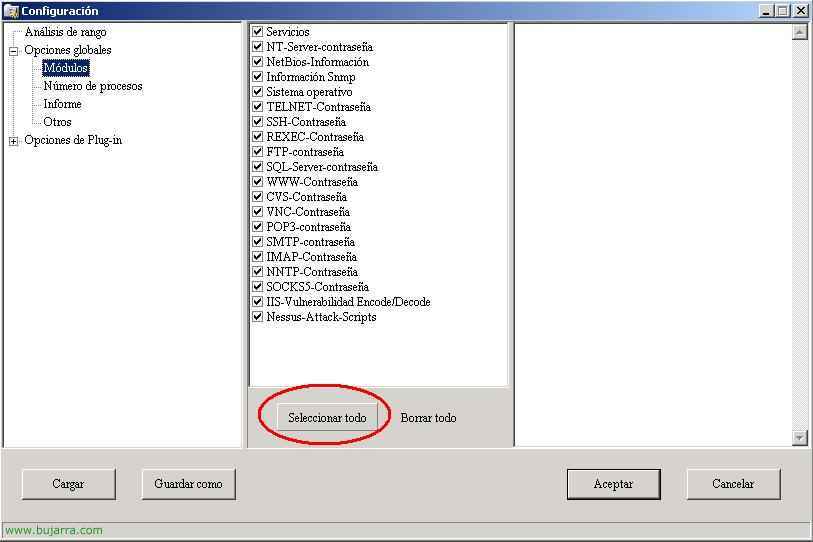
I ara és anar entrant per les pestanyes i això a gust del consumidor, a mi m'agrada marcar tots els checks i que analitzi el màxim possible, per exemple des d'aquí en “Mòduls”:

O bé el SNMP per defecte també ve desactivat, doncs habilitar-lo, qui sap si el té actiu la nostra víctima i ens pot donar informació valuosa…
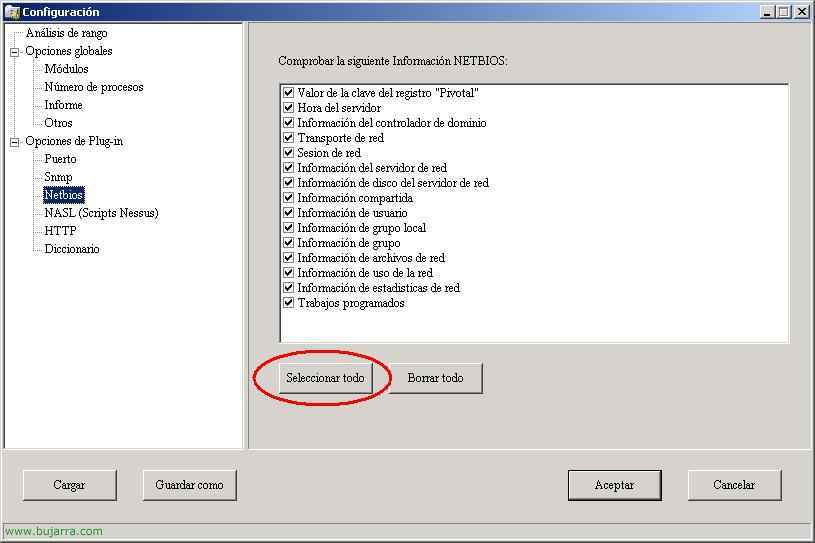
I si té NetBIOS habilitat també la nostra víctima, doncs a veure què és capaç d'extreure… Acceptem quan finalitzem tot el que ens interessi tocar.
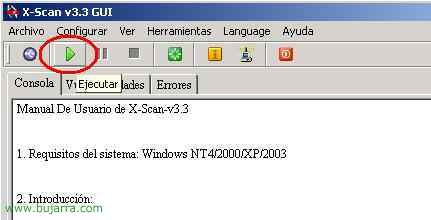
I ja per començar li donem al PLAY (com sempre)
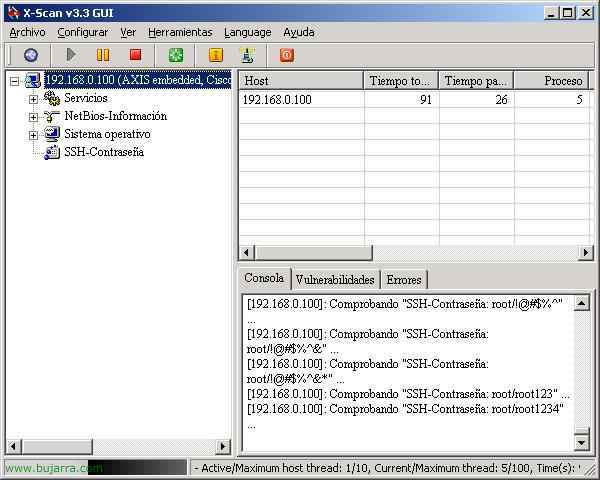
Trigarà depenent dels mòduls que li hàgim marcat i de la connectivitat fins a ell, en el meu cas està a la mateixa LAN i en menys de dos minuts ja l'haurà ventilat.
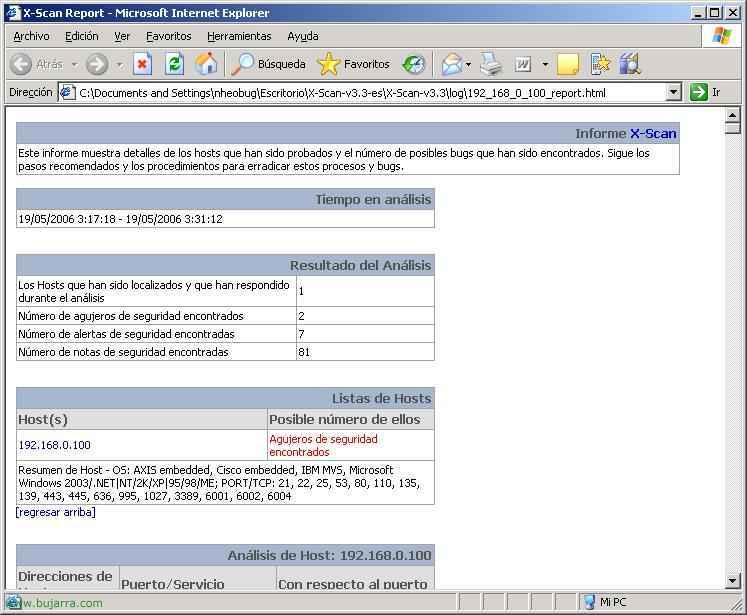
Al finalitzar l’escaneig et dóna un report molt detallat i amb quins exploits pots aprofitar aquests errors o com solucionar-los si el que fas és comprovar si els teus sistemes són segurs.