Ús d' autenticació d' un Fortigate contra Directori Actiu usant LDAP

En aquest document se explica cómo configurar un Fortigate para usar LDAP contra un servei de directorio, en aquest cas contra un Active Directory de Microsoft Windows 2003. Más info de lo que es LDAP – AKI.

El primer pas és connectar-nos al FW, i anar a “User” > “LDAP” i crear una nova connexió utilitzant LDAP, per a això posem en “Create New”,

Hem d’omplir les dades per al LDAP Server:
“Name”: El nom d’aquesta connexió de LDAP Server
“Nom del Servidor/IP”: La IP del servidor al qual realitzarem les consultes LDAP
“Port del Servidor”: És el port de LDAP per connectar-nos a aquest servidor.
“Identificador del Nom Comú”: Per defecte “cn” que significa que els usuaris posaran per autenticar-se el seu “Nom Complet”, si el deixem buit els usuaris hauran d’autenticar-se posant el seu “Nombre para mostrar” o “ens*****@*****io.eso”
“Nom Distingit”: Serà la ruta fins al contenidor d’usuaris al directori actiu. Tindrem en compte si és una Unitat Organitzativa per posar “OU” o si és un contenidor normal per indicar “CN”. Hauria de ser una ruta com la següent: “OU=UnitatOrganitzativa, DC=dominio, DC=dominio”. Veremos más abajo el cas concreto en mi Directorio Activo, Cómo será la configuració que tengo.
Y si ens interessa, podríem assegurar la connectivitat entre el FW i el controlador de domini/domain controller. Posem en “OK”.

Vemos que es correct.

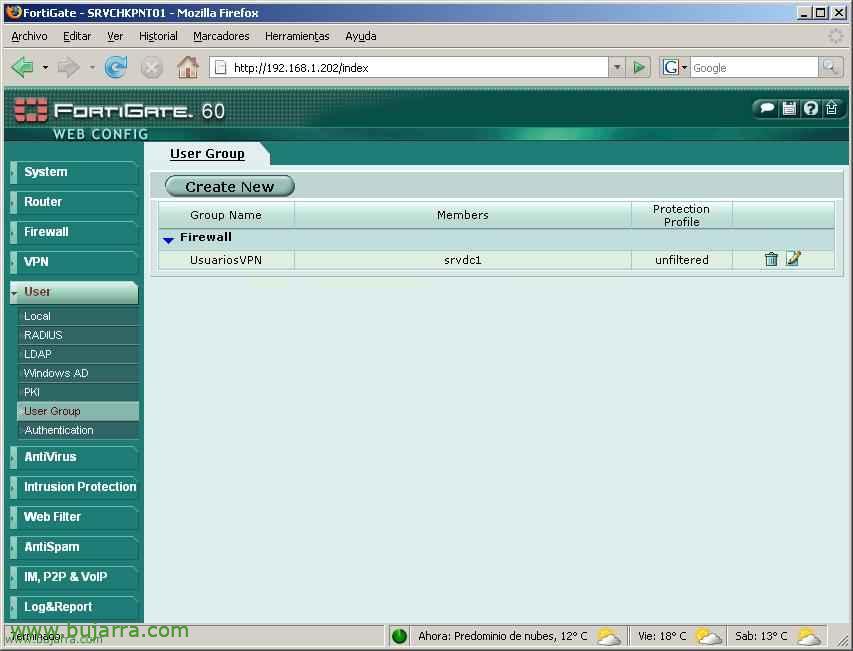
Ara lo que deberíamos fer es crear un grup de usuarios indicando al grup de usuarios anteriors. Per a això, ens vam trobar “User” > “User Group” > “Create New”.

Indicamos un nombre al grup de usuarios en “Name”, per exemple “UsuariosVPN”. Y agregamos a la part derecha a “Members” el grup que acabamos de crear en “Users on RADIUS/LDAP servers”, donem a “OK”.

Y comprovamos que el grup ya está creat ahí. Ara lo que quedaría seria agregarlo a lo que ens interessa, a una política del Firewall per accés a VPN por IPSec, SSL… o para lo que ens interessa.

Este seria mi directorio activo, con esta UO llamada: UsuariosVPN y con esos usuarios dentro de ella, serien els usuaris que tenen accés a connectarse a tonde aplique el que acabamos de realizar.
www.bujarra.com – Héctor Herrero – nh*****@*****ra.com – v 1.0