Proxy d'Autenticació de VMware vSphere

Ja en un document anterior de la versión 4.1 vimos como novedad que podíamos incluir els nostres hosts ESXi en un Active Directory para autenticarnos directament amb comptes centralitzats; una de las novedades de vSphere 5 es la posibilidad de desplegar un proxy intermedio entre los hosts y el nostre dominio. Tot això per ajudar en el despliegue amb Auto Deploy no poner usuaris amb contraseñas en ficheros de configuración, también podremos usarlo con hosts no desplegados con Auto Deploy!
Si l'installam sota Windows 2008 R2 haurem d'instal·lar el pegat KB981506 de la web de Microsoft, en cas contrari rebrem l'error: 'Failed to bind CAM website with CTL' y Failed to initialize CAMAdapter' en el fitxer “C:ProgramDataVMwarevSphereAuthenticationProxylogscamadapter.log”. Requisits: IIS amb compatibilitat amb la metabase d'IIS 6, Extensions ISAPI & Restriccions d' IP i domini. A més, haurem de tenir ja desplegat vSphere Auto Deploy a la nostra infraestructura per no tenir un altre error: 'Failed to get the url of Waiter's website from VC' & 'Failed to initialize CAMAdapter'.

Des del DVD de VMware vSphere 5.0, seleccionem “Proxy d'Autenticació de VMware vSphere” & “Install”,

Comencem amb l'assistent d'instal·lació per a VMware vSphere Authentication Proxy, “Next”,

“Next” per veure les patents…

“Next” per acceptar l'acord de llicència,

Seleccionem el camí d'instal·lació per a Authentication Proxy, per defecte és ‘%ProgramFiles (x86)%VMwarevSphere Authentication Proxy’ & “Next”

Daremos la información sobre nuestro vCenter Server, la seva adreça IP, el puerto HTTP, un usuari amb privilegis d'administrador i la seva contrasenya. “Next”,

Indicamos cómo volem que vea el nostre proxy d'autenticació en el vCenter & “Next”,

Posem en “Install” perquè comenci la instal·lació!

… esperem uns segons…

“Finish”,

Bé, ara en la consola de gestió de l'IIS, hem d'habilitar les direccions IP que volem que ens connectem al lloc “Computer Account Management Web Site” anem a “Restricciones de direcciones IP y dominios,

“Agregar entrada de permiso…”

E introducimos las direccions IP individuals de nostres hosts ESXi o directament un rango IP & aceptamos todo.

Després, tendremos que exportar el certificat que tengamos en el lloc IIS, per a això mitjançant la consola d’administració d’IIS 7 > Sobre el sitio “Computer Account Management Web Site” > “Configuración SSL” > “Enlaces…” > sobre el lloc https con el port 51915 > “Modificar…”, sobre el certificado “Ver…”, pestanya “Detalls” > “Copiar en fitxer…” y seleccionaremos: “No exportar la clave privada” & exportándolo como “X.509 codificado base 64 (.cer)”.
Si tenemos problemas, podem obrir la URL directament que tracta ESXi desde un navegador, hasta que podíem veure el contingut de la dll amb les dades del nostre AD: https://DIRECCIÓN_IP_PROXY:51915/CAM_ISAPI/camiis.dll
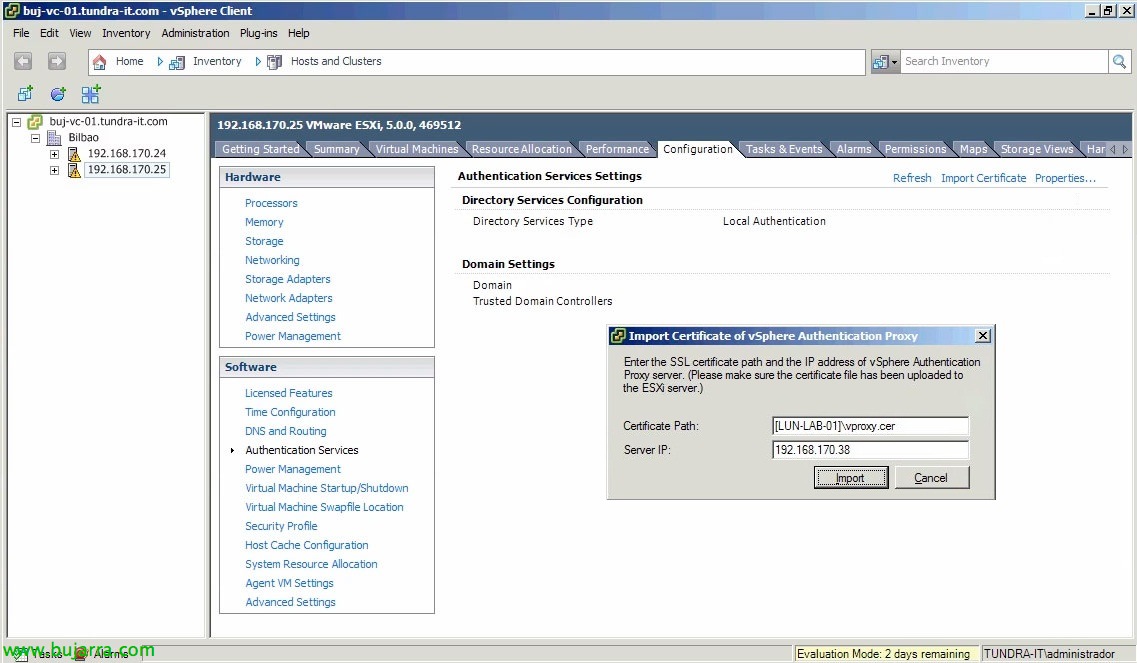
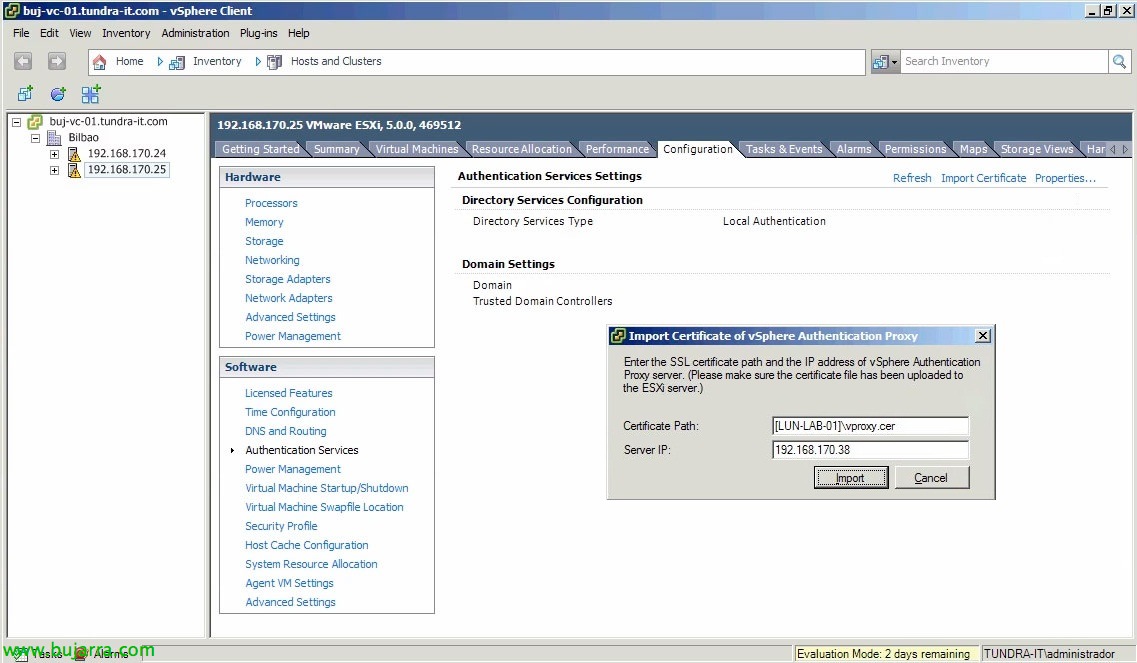
Bé, una vez exportado el certificado desde IIS, tendremos que subirlo de forma temporal a un datastore, para importarlo desde “Authentication Services” > “Import Certificate…”. Introduciremos en el format siguiente el certificado para importarlo satisfactoriamente:
Certificate Path: [DATASTORE]PATHCERTIFICADO.cer
Server IP: DIRECCIÓN_IP_PROXY
Una vez importado ya podremos agregar nuestros hosts de forma manual des del link “Properties…”

A ‘Select Directory Service Type’’ introducimos “Active Directory”, en 'Domain’ el dominio a unirnos (podríem incluir les OU's donde meteremos dicha cuenta de equipo, ex: tundra-it.com/OU Servidores) i marcaremos 'Use vSphere Authentication Proxy', introduciendo la dirección IP del proxy, posem en “Unir-se al domini” i veremos que nos meterà en domini sense sol·licitar credenciales.