Auditoría de logon de los usuarios del Directorio Activo con Elasticsearch y Grafana

Algo muy común que nos suelen pedir es la posibilidad de conocer los logons y demás información interesante que pueda generar un usuario. En este post veremos cómo visualizar datos tan interesantes como: cuándo se han logueado, cuándo han cerrado la sesión, intentos de inicio de sesión incorrectos, cuándo se ha bloqueado un equipo, o desbloqueado, o cuándo le ha saltado el salvapantallas o lo han desactivado…
Benetan este tipo de información como sabemos queda registrada en el Visor de Sucesos de los equipos, algunos registros nos los ahal izango dira dominio kontrolatzaileak emateko, eta beste erregistro batzuk los propios taldeak non trabajan los usuarios.
Adibidea que haremos en este post izango da lo dicho, recopilar los eventos de los equipos, de modu zentralizatuan Elasticsearch eta gero Grafanarekin haremos las kontsultak que más nos interesen basándonos en algún ID de evento. Podremos ver los datos en tiempo real, o zuzenean bilatu en un tiempo de tiempo, o zuzenean galdera egin behar duzu erabiltzaile en particular. Luego ya los visualizamos en gráfica, tabla, quesito o como nos de la gana, y si queremos generamos informes en PDF y los mandamos vía mail a quién le interese.
Así que obviamente primero necesitaremos una máquina con Elasticsearch funcionando, y luego instalaremos Winlogbeat en los controladores de dominio. En el visor de sucesos de los DCs quedaría registrado cuando un usuario se loguea y los inicios de sesión incorrectos. Y si queremos datos de cuándo han cerrado sesión, o lo que comentábamos al inicio de cuando un equipo se bloquea por un timeout, o cuándo se desbloquea, lo mismo con el salvapantallas, que si cuándo salta el screensaver o cuando se desactiva. Ahí si necesitaríamos instalar Winlogbeat en el equipo cliente.
Al final como vamos entendiendo, se recopilan los eventos del visor de sucesos en Elasticsearch y luego consultaremos por los idenficadores que sea, en este post veremos únicamente estos ejemplos, ¡pero hay muchas otras posibilidades más!
Por resumir, la parte de configuración de cada Winlogbeat, recordar que podremos filtrar desde ahí directly para traer todos los tipos de registros o sólo los que nos interesen, kasu honetan, lo que estamos hablando quedaría registrado en los eventos de 'Seguridad', así que nos quedaría nuestro winlogbeat.yaml más o menos así:
winlogbeat.event_logs:
- name: Security
 ignore_older: 72h
setup.kibana:
  host: "https://DIRECCION_IP_KIBANA:5601"
output.elasticsearch:
  # Konexioa egiteko ostatuen arraya.
  hosts: ["https://DIRECCION_IP_ELASTICSEARCH:9200"]
  username: "USUARIO"
  password: "PASAHITZA"
Behin Elasticsearch elikatuta dugula eta Grafana-tik DataSource bat sortu dugunean indize honen kontra, hasi ahal izango gara interesatzen zaizkigun bistaratzeak egiten.. Ni egingo dut oinarrizkoena guztietatik., Taula bat., Taula bat non ikusiko ditugun interesatzen zaizkigun eremuen zerrenda formatuan eta filtratuz edozein Evento ID edo Event ID arabera..

Adibidez, Saioak ixteko ikusteko. (Noizbaiteko erabiltzaile batek bere saioa ixten duen.), Lucene mota bateko query oso sinple bat egingo dugu., Jartzearekin. “event.code: 4647” Nahikoa da.. Zein IDk zer egiten duen jakiteko., Postaren amaieran utziko dut interesgarrienak diren IDen zerrenda gaian honi dagokionez.. Eta onena beti bezala., Kibana-tik antzeko bestelako queries aurkitzeko jolastea izango da..
Guztira, Taula motako panelean, kontsultarekin, adieraziz Raw formatuan nahi dugula emaitza, JSON formatura bihurtzen dugu eta ikusi nahi ditugun eremuak hautatzen ditugu, horrez gain, izenak alda ditzakegu edo haien formatua aldatu. argazkian begiratu zalantzarik izanez gero.
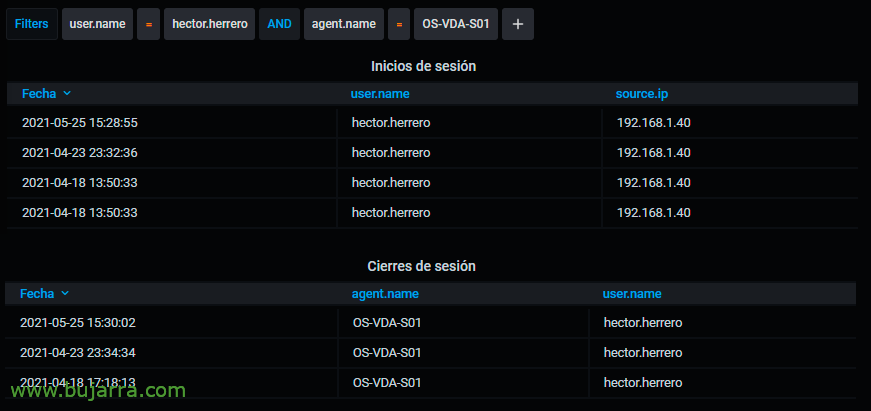
Orduan nahi dugun informazio desberdina ikusteko panelak sortu ahal izango ditugu, saio hasierak IDarekin ikusteko 4624 horrela izango dugu edo agian harekin 4768, kontuan hartzen dugun logon motaren arabera. Saioak ixteko IDaren arabera bilatzeko aukera izango dugu 4647.

Saio okerrak ikusi nahi baditugu IDaren bilaketa nahikoa izango da 4625.
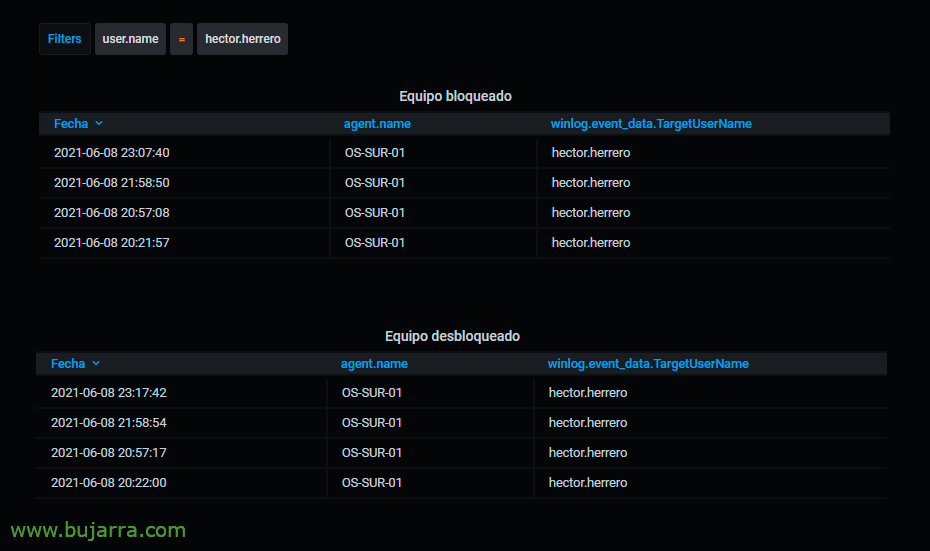
Blokeatutako makinak bilatu nahi baditugu, erabiltzaile saioa blokeatzen denean, gertaeraren IDa izango dugu 4800 eta desblokeatzeetan IDaren arabera iragazi egingo dugu 4801.
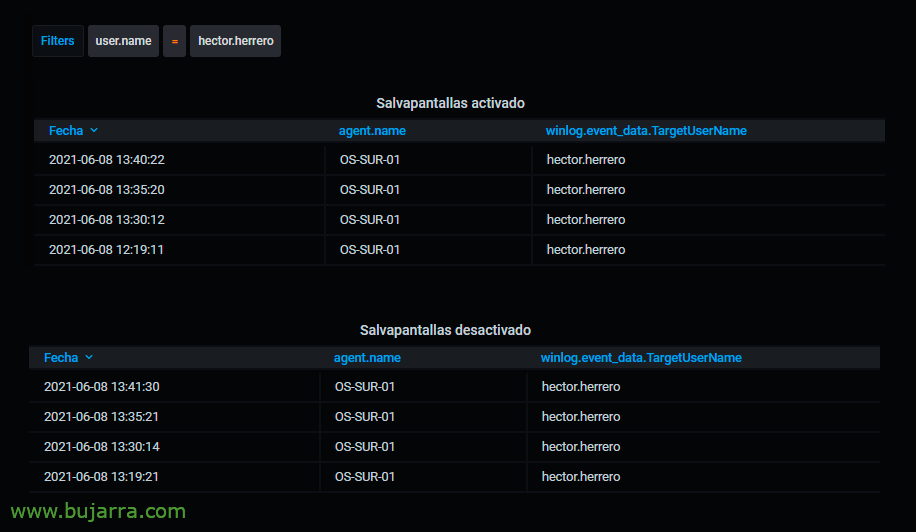
Eta gauza bera pantaila-aurkezlearen kasuan, talde batean noiz piztu den jakin nahi badugu, ID bilatuko dugu 4802 eta pantaila-babesa noiz desaktibatu duten jakiteko kasuan IDa izango dugu 4803.
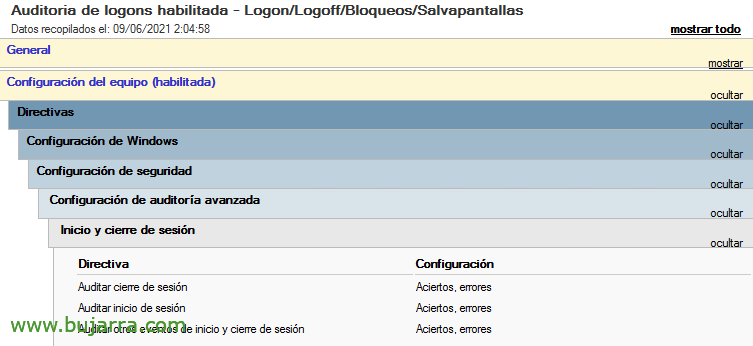
Azkenik baina garrantzi gutxiago ez duena, GPO bat sortu beharko dugu gaitzeko 3 directivas, ekipoko gertakari-ikusiotan informazio mota hau biltzea ahalbidetzen dutenak, Ekipoko konfiguraziotik > Politikak > Configuración de Windows > Configuración de seguridad > Auditoria aurreratuaren konfigurazioa > Saioa hasi eta amaitu:
- Saioa amaitzea auditatu: Arrakastak eta akatsak
- Saioa hastea auditatu: Arrakastak eta akatsak
- Saio hasiera eta amaierako beste gertakari batzuk auditatu: Arrakastak eta akatsak
Hona hemen baliteke erabilgarriak izan daitezkeen gertakari-zerrenda bat:
Auditoria-politiketan aldaketa:
4719: Sistemaren Auditoria politika aldatu da.
4908: Taldeen saio-hasierako taula bereziak aldatu dira.
Auditoria autentikazio politiketan aldaketak
4706: Domeinu batean konfiantza berria sortu da.
4707: Domeinu bateko konfiantza bat ezabatu da.
4713: Kerberos politika aldatu da.
4716: Konfiantzazko domeinuaren informazioa aldatu da.
4717: Sisteman segurtasun sarbidea kontu bati eman zaio.
4718: Sisteman segurtasun sarbidea kontu bati kendu zaio.
4739: Domeinu politika bat aldatu da.
4865: Konfiantzazko basoaren informazio sarrera bat gehitu da.
4866: Konfiantzazko basoaren informazio sarrera bat ezabatu da.
4867: Konfiantzazko basoaren informazio sarrera bat aldatu da.
4706: Domeinu batean konfiantza berria sortu da.
4707: Domeinu bateko konfiantza bat ezabatu da.
Ordenagailu-kontuen kudeaketa-auditoria
4741: Ordenagailu-konto bat sortu da.
4742: Ordenagailu-konto bat aldatu da.
4743: Ordenagailu-konto bat ezabatu da.
DPAPI jarduera-auditoria
4692: Datuen babes-giltza nagusia babesteko kopia bat egitea saiatu da.
4693: Datuen babes-giltza nagusia berreskuratzen saiatu da.
4695: Auditatutako babestutako datuak desbabesteko saiakera egin da.
Kerberos Autentikazio Zerbitzuaren auditoria
4768: Kerberos autentikazio txartel bat eskatu da (TGT)
4771: Kerberos aurreautentikazioa huts egin du
4772: Kerberos autentikazio txartelaren eskaera huts egin du
Kerberos zerbitzu-txartelaren operazioaren auditoria
4769: Kerberos zerbitzu-txartel bat eskatu da (TGS)
4770: Kerberos zerbitzu tiket bat berritu da
Saio-itxieraren auditoriaren txostena
4634: Erabiltzaile kontu baten saioa itxi da.
Saio-hasiera auditoriaren txostena
4624: Erabiltzaile kontu batek arrakastaz saioa hasi du.
4625: Erabiltzaile kontu batek ezin izan du saioa hasi, baliozkoak ez diren kredentzialak.
4648: Saioa hastea saiatu da kredentzial espezifikoekin.
Kontuen saio-hasiera beste gertaeren auditoriaren txostena
4648: Saioa hastea saiatu da kredentzial espezifikoekin.
4649: Errepikapen eraso bat detektatu da.
4800: Lanpostua blokeatuta dago.
4801: Lanpostua desblokeatu da.
5378: Eskaera egin den kredentzialen ordezkapena politikak onartu ez du
Objektuen sarbidearen beste gertaeren auditoriaren txostena
4698: Egutegiko ataza bat sortu da.
4699: Egutegiko ataza bat ezabatu da.
4702: Programatutako zeregin bat eguneratu da.
Auditoretza prozesuen sorkuntza
4688: Prozesu berri bat sortu da.
Auditoretza Segurtasun Taldeen kudeaketa
4728: Kide bat gehitu da segurtasun talde globalera.
4729: Kide bat ezabatu da segurtasun talde globaletik.
4732: Kide bat gehitu da segurtasun gehi daitekeen tokiko talde batera.
4733: Kide bat ezabatu da segurtasun gehi daitekeen tokiko talde batetik.
4735: Tokiko segurtasun talde bat aldatu da.
4737: Global segurtasun talde bat aldatu da.
4755: Unibertsala segurtasun talde bat aldatu da.
4756: Kide bat gehitu da segurtasun gehi daitekeen unibertsala talde batera.
4757: Kide bat ezabatu da segurtasun gehi daitekeen unibertsala talde batetik.
4764: Talde baten mota aldatu da.
Auditoria Segurtasun Sistemaren Luzapena
4610: Tokiko Segurtasun Agintaritzak autentifikazio pakete bat kargatu du.
4611: Konfiantzazko saio bat erregistratu da Tokiko Segurtasun Agintaritzan.
4697: Sarrera bat instalatu da sisteman
Pribilegio sentikorrak dituzten erabileren auditoriaren erabilera
4672: Pribilegio bereziak esleitu dira saio berri bati.
4673: Pribilegioekin zerbitzu bat deitu da.
4674: Pribilegioekin objektu batean eragiketa bat saiatu da.
Saio bereziaren auditoriaren hasiera
4964: Talde bereziak esleitu dira saio berri bati.
Erabiltzaileen kontuen kudeaketaren auditoriaren hasiera
4720: Erabiltzaile kontu bat sortu da.
4722: Erabiltzaile kontu bat gaitu da.
4723: Kontu baten pasahitza aldatzen saiatu da.
4724: Kontu baten pasahitza berrezartzen saiatu da.
4725: Erabiltzaile kontu bat desgaituta geratu da.
4726: Erabiltzaile kontu bat ezabatu da.
4738: Erabiltzaile kontu bat aldatu da.
4740: Erabiltzaile kontu bat blokeatu da.
4765: SID histori bat kontu batean gehitu da.
4766: Kontu batean SID histori bat gehitzea huts egin du.
4767: Erabiltzaile kontu bat desblokeatu da.
4780: Administratzaileen taldeetako kide diren kontuetan ACLa ezarri da.
4794: Direktorio zerbitzuen berreskuratze modua ezartzen saiatu da.