Verificador de vulnerabilidade do servidor Web: Scanner de segurança N-Stealth

N-Stealth é um scanner de segurança de servidores web não-livre. É geralmente, atualizado mais frequentemente que os scanners web livres tais como whisker e nikto, mas exageram no seu site. Alegam “20.000 vulnerabilidades e exploits” e que “Dezenas de verificações de vulnerabilidades são adicionadas todos os dias” e isto é altamente questionável. También, cabe notar que basicamente, todas as ferramentas gerais de análise de vulnerabilidades {“Ferramentas VA”} tais como nessus, ISS, Retina, SAINT, e SARA incluem componentes para varredura web. Talvez não estejam tão atualizadas, ou sejam suficientemente flexíveis. n-stealth es sólo para Windows y no se incluye el código fuente.
Descarregar de AQUI
Para usá-lo é muito simples: Abrimo-lo…
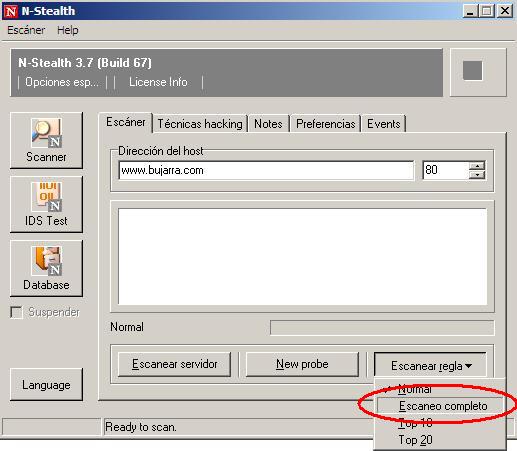
Coloca-se o nome do host a escanear e a sua porta web (por defeito é sempre a 80, mas pode variar). Em “Escanear regra” marca-se “Escaneamento completo”.

No “Técnicas de hacking” marcam-se todos os checks e clicamos em “Opções especiais”

Marcamos todos os checks e para começar voltamos ao separador inicial chamado “Scanner” e clique em “Escanear servidor”,

Esperamos o tempo necessário para terminar o escaneamento e…

Vemos que termina e detecta algumas falhas, podemos executar sobre elas exploits ou fazer o que quisermos, além disso, gera-nos um relatório em formato html algo simples.

Site Oficial: http://www.nstalker.com/nstealth/
Fonte: Referências HTTP://www.hackemate.com.ar/tools/