A+ lortzea SSLABS-en NetScalerrekin argitaratutako webguneetan

Post hau oso erabilgarria izango da NetScaler-ekin zerbitzu bat argitaratzen badugu, Gateway propioaren bidez, eta, adibidez, eduki aldakorra (Content Switch) badugu, Gai nagusia kriptatze maila beharrezkoa altxatzea izango da, kriptatze zahar eta ahul posibleak saihestuz.
Desde hace tiempo conocemos y os doy la tabarra con la maravillosa web de SSL Labs, un sitio web que verificará cualquier servicio que tengamos publicado con un certificado y pensamos por tanto que es seguro. SSL Labs nos sacará los colores y nos indicará posibles fallos de seguridad. La cuestión será hacerle caso y no usar cifrados que a día de hoy no son seguros.

Empezamos, joaten bagara “Traffic Management” > “SSL” > “Cipher Groups” y creamos desde “Gehitu” un grupo de cifrado nuevo, donde añadiremos los últimos cifrados y claro quitaremos el acceso a máquinas viejas que no los soporten, como puedan ser Windows 7. Le damos un nombre y añadimos los siguientes cifrados:
- TLS1.2-ECDHE-RSA-AES128-GCM-SHA256
- TLS1.2-ECDHE-RSA-AES256-GCM-SHA384
- TLS1.2-ECDHE-ECDSA-AES128-GCM-SHA256
- TLS1.2-ECDHE-ECDSA-AES256-GCM-SHA384

orain, crearemos un Perfil SSL, etik “System” > “Profiles” > “SSL Profile”. Y configuramos:
- Izena adierazten diegu.
- En 'Deny SSL Renegotiation’ marcamos 'NONSECURE'.
- Marcamos 'HSTS e indicamos 'Max Age’ a '15552000’
- En 'Protocol’ desmarcaremos 'SSLv3', 'TLSv1', y 'TLSv11'. Al menos dejaremos 'TLSv12'.
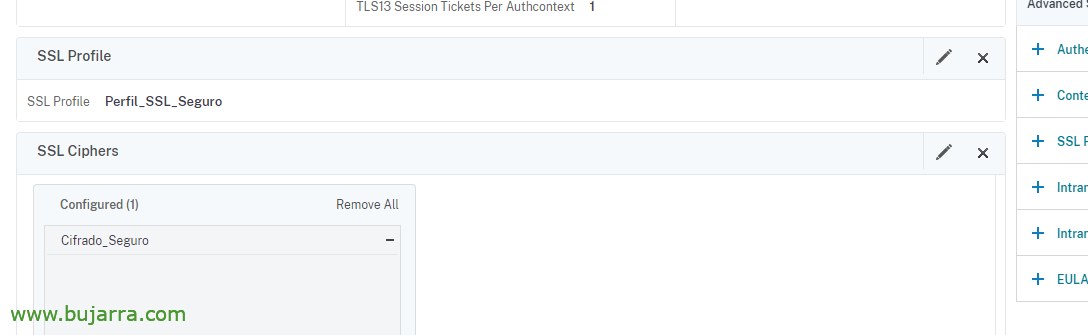
Eta gero izango litzateke galdera de asociar el Grupo de cifrado y el Perfil de SSL en los virtual server que dispongamos, sea un GSLB, Content Switching, un Gateway…

El ideal será una proba bat egin antes y ondoren aldatu en el NetScaler, recordar ondoren si todo fue bien, grabar la configurazio. Beraz, podremos borrar el caché en SSL Labs eta probar berria, si dena oso ondo tendremos la máxima nota de segurtasun, ahora gure kanal seguru sí lo erabiliko ditugu zenbat maila de cifrado más altu.