
Ottenere le password con PWDUMP e L0phtcrack

En este tutorial se explica cómo adivinar las contraseñas de usuarios de un equipo remoto, en este caso voy a sacar las contraseñas de los usuarios de un controlador de dominio Windows 2003, Sarebbe lo stesso per un Windows 2000, E non deve essere necessariamente un controller di dominio, puede ser un Windows XP y tampoco tendría por que ser un PC o servidor remoto, Ma anche locale.

Lo primero es validarnos contra el servidor remoto como un administrador, Sì, nos tenemos que saber la contraseña de un usuario con privilegios de administrador en el host remoto, por eso en este documento se explica cómo sacar las demás passwords de los usuarios sabiendose la de un administrador. Desde MSDOS, nos autenticamos con privilegios de administrador en el host remoto, en mi caso es un controlador de dominio:
“net use SERVIDOR_DESTINIOadmin$ /u:DOMINIO UTENTE PASSWORD”

Ora, scarichiamo sul nostro PC il PWDUMP, qualunque versione andrebbe bene dal pwdump3, fino al pwdump6 (QUI il pwdump6-1.5.0); lo decomprimiamo per esempio in C:pwdump, entriamo via MSDOS in quella directory, eseguiamo il programma per esportare utenti e hash delle loro password in un file, Correre:
“pwdump SERVER_DESTINAZIONE > FILE_DI_PASSWORD”

Ora apriamo L0phcrack o LC, Nel mio caso, userò la versione LC5 o L0phtcrack 5. La prima cosa da fare è creare una nuova sessione per poter poi importare il file delle password e decifrarle.

Una volta creata una sessione, dobbiamo importare il file che abbiamo generato con il pwdump, Per fare ciò, fare clic su “Importazione”

E in “Import from file” Indicare “Dal file PWDUMP” e in “Filename” cerchiamo il file generato in precedenza, Clicca su “OK”

Vedremo l'elenco degli utenti, Ora dobbiamo personalizzare un po' questa sessione con le opzioni che ci interessano. Vedremo quali utenti hanno una password inferiore a 8 caratteri e quali non hanno password. Bene, personalizziamo la sessione da “Session” > “Opzioni della sessione…”

Abbiamo diverse opzioni per personalizzare il modo in cui tenteremo di forzare queste password. Possiamo abilitare “Dictionary Crack” per craccare con dizionari in diverse lingue le password, o effettuare attacchi ibridi per combinare parole con X caratteri; e il tipo di caratteri che userà nel brute force… Configurare come desideriamo e “OK”.

E ora semplicemente, clicchiamo su inizia con il pulsante play “Inizia Auditing” e inizierà a mostrare le password.
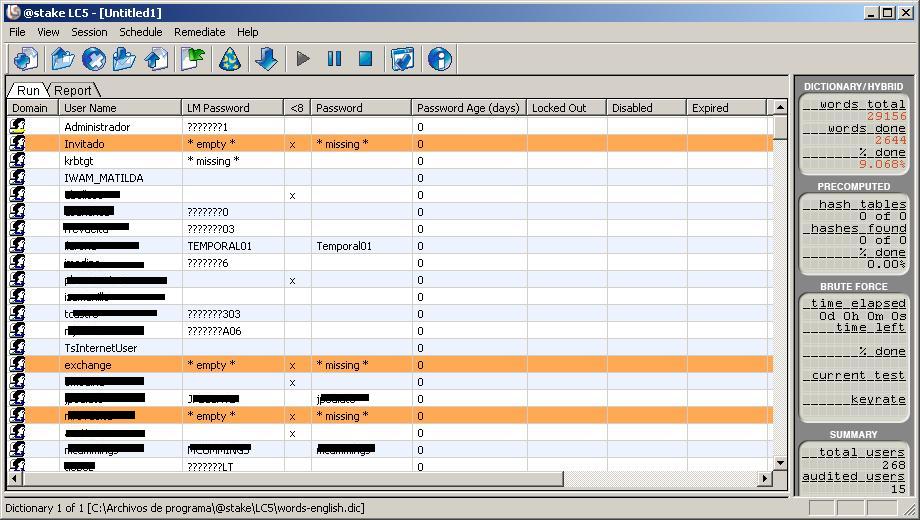
Ci vorrà un po' di tempo, a seconda della CPU che abbiamo, se fosse possibile, questo lo facciamo da un PC potente, l'ideale è un server con un paio di CPU notevoli, y nos irá mostrando los passwords de los usuarios según los vaya sacando. El proceso puede durar desde unos minutos, hasta más de un par de días, todo dependerá de la complejidad de las contraseñas, las características desde donde estemos ejecutando el LC, y las opciones de la sesión que hayamos configurado.