将 DNIe 与 Active Directory 用户关联并使用 SmartCard 进行身份验证

在本文档中,我们将了解如何将 DNIe 的数字证书与 SmartID 相关联 (电子身份证) 使用我们 Active Directory 中的用户帐户, 它非常适合在没有用户名和密码的情况下对我们的员工进行身份验证, 当然,我们稍后可以将其与我们需要的其他服务相关联, 如果我们可以通过 Web 访问, Citrix… 我们只需要在每台设备上安装一个读卡器,您就可以开始了, 它甚至可以用于在办公室的前门放置一个设备,以验证物理进入, 时间管理… 全部通过基于智能卡的身份验证.
第一, para realizar este documento, necesitaremos el siguiente software de la compañía SMARTACCESS, decir que es software de pago (pero de muy bajo costo):
– SmartID Corporate Logon: Permite inicios de sesión con cualquier smartcard con cualquier certificado X509v3 (DNIe por ejemplo). Son estos dos componentes:
+ SmartID Corporate Core Components: Son los componente base, se deben instalar en los equipos que se van a autenticar (PC’s clientes) y en los controladores de dominio.
+ SmartID Corporate Administrative Tools: Herramienta para administrar mediante la MMC de SmartID Policy la configuración de la autenticación mediante DNIe.
– SmartID OCSP Client para DNIe: Software que mediante el protocolo OCSP comprueba online el estado de revocación de los certificados del DNIe.
SmartID 企业核心组件安装,

SmartID 企业核心组件的安装 2008 没什么特别之处, 但我们会注意到之后需要重启计算机, 也可以通过命令行安装 (这是一个 MSI 文件). 我们需要在所有域控制器以及希望进行身份验证的客户端计算机上安装它.
DNIe 的 CSP 安装,

从官方电子身份证网站下载并在计算机上安装加密模块或 Windows CSP (加密服务提供者). 可以通过命令行安装或双击安装, 之后需要注意需要重启计算机! 所以如果我们通过命令行安装: ‘DNIe_v6_0_2.exe /zuX’ (其中 X 是重启电脑的秒数).

重新启动后, 启动时, 会要求我们安装 CA ‘AC RAIZ DNIE’ 的证书, 点击 “安装证书…” 我们跟随向导.
为 DNIe 安装 SmartID OCSP 客户端,
我们将在将要验证电子身份证证书吊销状态的计算机上安装它, 然后我们将在活动目录级别通过策略启用它.

为 DNIe 安装 SmartID OCSP 客户端是向导模式, 但我们也可以以静默方式安装它, 安装完成需要重启,但我们可以与 SmartID Corporate 一起安装它 2008 核心组件. 井, “以后”,

… 等待几秒钟…

如果我们有许可就安装它, 如果没有我们可以在期间测试它 30 日, “继续”,

和 “关闭”.

我说了什么, 需要重启这台设备.

启用它, 从域控制器, 我们创建一个应用于包含已安装软件设备的OU的计算机GPO. 将安装生成的模板添加到名为 “SmartIDDNIeRP.adm”.

并在 “团队设置” > “管理模板” > “SmartAccess” > “SmartID DNIe 撤销提供程序配置” > “配置参数”, 我们支持, 配置代理(如果有的话)以及生成日志的审计.
安装SmartID Corporate 2008 管理工具,
这是我们用于管理DNIe证书颁发机构关联的工具, 一个MMC插件.

开始安装SmartID Corporate 2008 管理工具, “以后”,

…

“关闭”
用于使用DNIe通过SmartID Corporate Logon进行Active Directory用户身份验证的配置,

不错, 为了使SmartID策略控制台中出现新的颁发实体, 我们必须满足以下要求:
– Active Directory必须将每个第三方颁发的CA放入NTAuth存储,以便可以在Active Directory中验证用户.
– 所有域成员的受信任根CA存储中必须包含每个第三方根CA. 如果存在认证链中的中间CA,它们也必须包含在该存储中.
所以首先, 我们需要DNIe的CA根证书, esto lo podremos conseguir fácilmente exportándolos de un certificado del DNIe o descargándolo de la web oficial.
为此,, desde una consola de DOS en el controlador de dominio ejecutamos: ‘certutil.exe -dspublish -f CERTIFICADO_CA NTAuthCA’

Y editaremos la directiva “Default Domain Policy” 从工具 “组策略管理” 活动目录, importamos dicho certificado desde “设备设置” > “Windows 设置” > “安全设置” > “Directivas de claves públicas” > “Entidades emisoras raíz de confianza” > “进口…”

Comenzamos el asistente de un certificado de una entidades emisoras raíz de confianza, así que contianiamos el asistente con el certificado de la CA del DNIE.

还行, configuremos SmartID, 为此, abrimos una consola MMC nueva y agregamos el complemento “SmartID Policy”,

Tenemos que asociar contra la CA del DNIe (de Dirección General de la Policia) 使用其OID来设置该属性,然后正确识别用户的DNIe证书. 所以从 “SmartID策略” > “证书关联规则” > “新增功能” > “新建关联规则”

在 “认证机构” 选择 “AC DNIE 001”, 在 “证书属性” 选择 “事”, 我们写入 “属性的OID” 这是什么 “2.5.4.5”, 启用它然后 “接受”,

现在只需在每个Active Directory用户的属性中添加我们先前导出的DNIe证书, 在 “SmartID关联” 因为 “从文件添加”.

选择相关用户的证书, “打开”,

完善, 接受.

现在, 从控制台 “SmartID策略”, 点击 “根据关联规则测试证书”, 以检查一切是否正确,

Seleccionamos uno de los certificados DNIe & “接受”,

还行, nos da correcto!

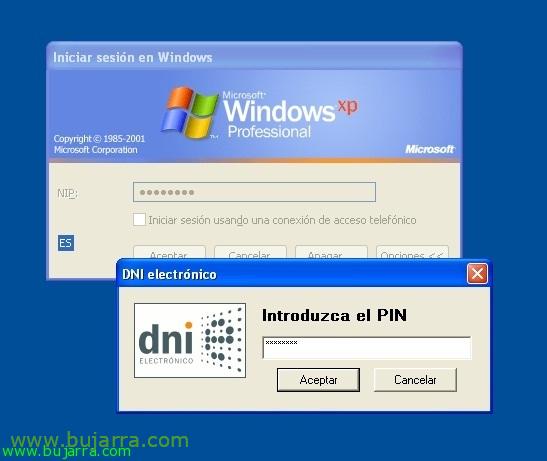
Ahora no queda más que probarlo, en un equipo en dominio con lector de tarjetas inteligentes o SmartCard. Introducimos el DNIe…

Introducimos el NIP (Número de Identificación Personal) o PIN (Personal Identification Number)…

Y lo volvemos a introducir para la aplicación de autenticación del DNIe y listo! nos cargará ya nuestro escritorio, perfíl… (esto no he conseguido quitarlo, supongo que será normal, de todas formas el entorno de laboratorio era pa’verlo) 😉