Escáner de vulnerabilidad para servidores de Web: N-Stealth Security Scanner

N-Stealth es un escáner de seguridad de servidores de web no-libre. Es generalmente, actualizado más frecuentemente que los escáneres de web libres tales como whisker y nikto, pero exageran en su sitio web. Alegan “20.000 vulnerabilidades y exploits” y que “Docenas de comprobaciones de vulnerabilidades son aggregadas cada día” y esto es altamente cuestionable. Anche, cabe notar que básicamente, todas las herramientas generales análisis de vulnerabilidades {“VA tools”} tales como nessus, ISS, Retina, SAINT, e SARA includono componenti per la scansione del web. Quizás no estén tan actualizados, o sean lo suficientemente flexibles. n-stealth es sólo para Windows y no se include el código fuente.
Scaricare da QUI
Per usarlo è molto semplice: Lo apriamo…
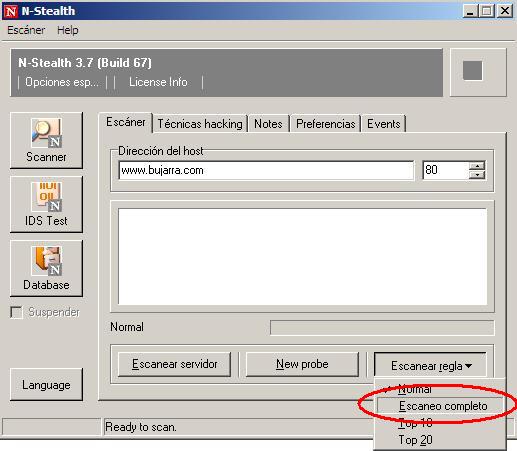
Si inserisce il nome dell'host da scansionare e la sua porta web (per default è sempre il 80, ma potrebbe variare). In “Regola di scansione” si seleziona “Scansione completa”.

Sul “Tecniche di hacking” si selezionano tutti i controlli e si preme su “Opzioni speciali”

Selezioniamo tutti i controlli e per iniziare torniamo alla scheda iniziale chiamata “Scanner” e clicca su “Scansionare server”,

Aspettiamo il tempo necessario affinché la scansione finisca e…

Vediamo che finisce e rileva alcuni errori, possiamo eseguire su di essi exploit o fare quello che vogliamo, a parte questo genera un report in formato html, un po' povero.

Sito ufficiale: http://www.nstalker.com/nstealth/
Fuente: Protocollo HTTP://www.hackemate.com.ar/tools/