Migrar el Directorio Activo de Microsoft Windows 2003 a Microsoft Windows 2008

En este documento se mostrará cómo migrar correctamente un entorno Microsoft Windows 2000 o Microsoft Windows 2003 a Microsoft Windows 2008. Siendo la migración del Directorio Activo 2000 edo 2003 a 2008. Se migrará el Directorio Activo a esta nueva versión a nuevos controladores de dominio. Los controladores de dominio viejo desaparecerán. Así que se necesitará un servidor nuevo para poder instalarle Windows 2008, domenuko kontrolatzaile egin, pasarle los roles y posteriormente despromocionar los controladores de dominio viejos. Finalmente se elevará el nivel funcional del dominio y del bosque a 'Windows 2008'. Los pasos correctos a seguir serán:
Domeinu-kontrolatzaileen egoera egiaztatu – AKI, (gomendagarria baina ez derrigorrezkoa)
Aktiboaren Direktorioa prestatu – AKI,
Existitzen den Aktiboaren Direktorio bati batu – AKI,
Rolak migratu – AKI,
Domeinu-kontrolatzaile zaharren deskontrolea – AKI,
Funtzionamendu-mailak igo – AKI,
Ojo, hasi aurretik kontuan izan behar dugu kopia segurtasunak izan behar ditugula, domeinu-kontrolatzaileen zein Aktiboaren Direktorioarenak, zerbait oker badoa segurtasunagatik. Gainera, kontuan izan behar ditugu Aktiboaren Direktorioa eguneratzeko eskakizun guztiak 2008:
– Uneko domeinuak ez du 'Modo Misto' izan behar, baizik eta 'Modo Nativo'’ edo 'Windows' 2003 Server’
– HCL egiaztatu (Hardware Compatibility List) domeinu-kontrolatzaile berrienak, MS Windows-ek babesteko moduan egon daitezen 2008 – AKI.
– Windows oinarritutako domeinu-kontrolatzaileek 2000 SP4 instalatuta izan behar dute. Windows kasuan 2003 tener el SP1.
Domeinu-kontrolatzaileen egoera egiaztatu,
Ondo, lo primer que hay que realizar ante una migración de Directorio Activo es comprobar el AD nos está ondo funtzionatzen . Que debemos tener ondo configurado el AD, los Sitios y Servicios del Directorio Activo, comprobar que las réplicas están funtzionando, esto es que las GPO se copian de a a un site a best, de un control de dominio a beste bat, los Scripts se replican en la Sysvol… no dugu suciedad en el Directorio Activo con objektuak obsoletos como controladores de dominio viejos inexisténtes… Para que la migración sea correcta, behar dugu hori guztia egiaztatu, Microsoft gure laguntza ematen dituen tresna batzuk . A part del always useful Visor de Sucesos que no tenga errores.

Adibidez, tenemos DCDIAG. Tresna honek domeinu kontrolatzaileen diagnostikoa egiteko balioko digu. Lineako komando tresna honek basoan dauden domeinu kontrolatzaile baten edo guztien egoera aztertzen du eta arazo guztiak jakinarazten ditu, horiek konpontzea errazteko. Gehiago irakurri nahi baduzu, Microsoft-en webgunea bisitatu – AKI. Irudiaren adibidean, komandoa domeinu kontrolatzaile batean exekutatuko dut, nire kasuan, nagusian, eta testu-irteera TXT fitxategi batera birbideratuko dut:
dcdiag.exe > FICHERO_DE_LOG

Sortutako LOG fitxategia irekitzean, ondorengo testua izango dugu:
Domeinu Kontrolatzailearen Diagnostikoa
Hasierako ezarpena egiten:
Informazio hasierakoa biltzea amaitu da.
Zerbitzaria probatzen: HXXXXXXXIHXXXXXXX1
Proba hasi: Konektibitatea
……………………. HXXXXXXX1 konektibitate probak gainditu ditu
Zerbitzaria probatzen: HXXXXXXXIHXXXXXXX1
Proba hasi: Errepikapenak
[Replications Check,HXXXXXXX1] Azken erreplikazio-saio batek huts egin du:
AXXXXX1-tik HXXXXXXX1-era
Izendapen testuingurua: CN=Schema,CN=Configuration,DC=XXXXXXX,DC=es
Erreplikazioak errore bat sortu du (1722):
RPC zerbitzaria ez dago erabilgarri.
Hutsunea honetan gertatu zen 2008-07-15 07:38.25.
Azken arrakasta honetan gertatu zen 2008-07-01 18:51.20.
91 Arrakastarik gabekoak gertatu dira azken arrakastatik.
[AXXXX01] DsBind() errore batekin huts egin du 1722,
RPC zerbitzaria ez dago erabilgarri..
Iturburuak jarraitzen du deskonektatuta. Mesedez, begiratu makinara.
[Replications Check,HXXXXXXX1] Azken erreplikazio-saio batek huts egin du:
MXXXX01-tik HXXXXXXX1-era
Izendapen testuingurua: CN=Schema,CN=Configuration,DC=XXXXXXX,DC=es
Erreplikazioak errore bat sortu du (1722):
RPC zerbitzaria ez dago erabilgarri.
Hutsunea honetan gertatu zen 2008-07-15 07:38.48.
Azken arrakasta honetan gertatu zen 2008-07-01 18:51.20.
Ojo, erroreak ematen dizkit, ikusi beharko litzateke, baina nire kasuan, erroreak pilotu bat egiten ari naizelako dira eta dominio kontroladore hau beste batekin batera daukat isolatuta, gure ardura den domeinuaren kasuan dauka 40 dominio kontroladoreak eta ez ditut nire sarean ditut, hau dokumentu hau egiteko delako. Beraz, ez dago arazorik. 😉
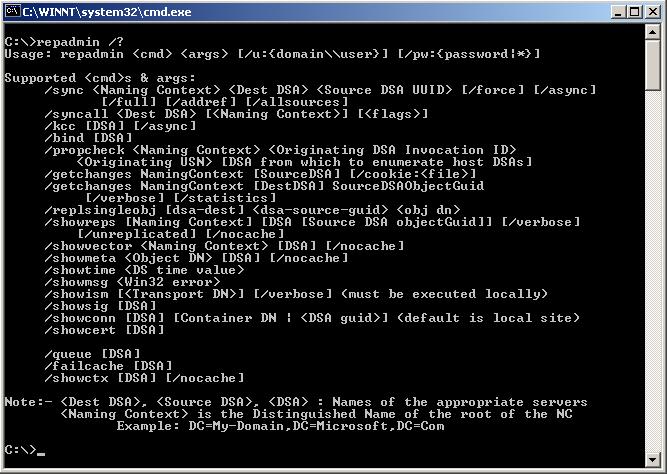
Gehiago, REPADMIN daukagu, komando honekin gure Aktibo Zuzendaritzako errepikapenen egoera ikusiko dugu. Errepikazioarekin lotutako zereginak burutzen ditu, horien artean, errepikazioaren topologia kudeatu eta aldatu, errepikazio gertaerak behartu, eta errepikazioaren metadatuak eta eguneratutako bektoreak erakutsi. Gehiago irakurri nahi baduzu, Microsoft-en webgunea bisitatu – AKI.

Kasuak aztertzea da gune eta domeinu kontrolatzaileen arteko errepikapenak zuzena direla, Horretarako REPADMIN exekutatzen dugu hurrengo formatuan:
repadmin.exe /showreps > FICHERO_DE_LOG

Hau da nire Aktibo Zuzendaritzako adibidea, goian esan dudan moduan oso korruptuta dagoela dakidala, nire sarean falta zaizkidan batzuk direlako 38 domeinu kontrolatzaileak:
HXXXXXXXIHXXXXXXX1
DSA Aukerak : IS_GC
objektuGuid : c35f9d05-c11b-4f10-bfc0-022218fe3c31
invocationID: 65de4042-efe6-4619-b3c5-11b5fbcb264f
==== INBOUND NEIGHBORS ======================================
CN=Schema,CN=Configuration,DC=XXXXXXX,DC=es
UXXXXXXIAXXXXX1 via RPC
objektuGuid: c14aa802-564c-4667-aa8a-d610aa5c4cd0
Last attempt @ 2008-07-15 07:41.05 failed, result 1722:
RPC zerbitzaria ez dago erabilgarri.
Last success @ 2008-07-01 18:51.21.
91 consecutive failure(s).
CXXXXXNAXXXXX1 via RPC
objektuGuid: d14300de-a51a-4e8d-a770-dc44b7f029ab
Last attempt @ 2008-07-15 07:41.51 failed, result 1722:
RPC zerbitzaria ez dago erabilgarri.
Last success @ 2008-07-01 18:51.21.

Otra, tenemos GPOTOOL. Esta herramienta o utilidad sirve para comprobar el estado de cada directiva que tengamos en nuestro Directorio Activo, podemos tener fallos en la replicación y tener la misma GPO en diferentes sitios con diferentes configuraciones. Esta herramienta nos comprobará el estado de ellas.

El comando en cuestión se ejecuta de la siguiente manera:
gpotool.exe > FICHERO_DE_LOG

Este sería un ejemplo de mi fichero LOG del GPOTool: Validating DCs…
Available DCs:
hXXXXXXX1.XXXXXXX.es
Searching for policies…
Found 167 policies
============================================================
Policy {02506CA9-82F2-4B58-8E6D-1B0B49F81801}
Politika Ongi
============================================================
Policy {03A44330-75E1-4A8C-8C08-B574E0FCF63C}
Politika Ongi
============================================================
Policy {05000318-0434-43CE-9C6A-60A07B1EEDE8}
Politika Ongi
============================================================
Policy {05B4D52D-CA72-4BC4-9DC2-99D184E8F963}
Politika Ongi
============================================================
Policy {07F58F8E-356A-4CD5-AE37-3461EE2849D4}
Politika Ongi
============================================================
Policy {0959942F-21A2-4FF0-B84C-1A3748E24815}
Politika Ongi
============================================================
Policy {097AB751-C12A-4A42-B8BE-26B54190FB12}
Politika Ongi
============================================================
Policy {09BCAA04-49D8-4434-87ED-820DC2753E1F}
Politika Ongi
============================================================
…
============================================================
Policy {FF00FDCE-229C-4EFA-B442-4CADE83A49EA}
Politika Ongi
Politikak Ongi
Aktiboaren Direktorioa prestatu,
Konprobatu ondoren Active Directory zuzena dugula, gure Active Directory prestatu beharko dugu Microsoft Windows-en domeinu kontrolatzaileak onartzeko 2008 sistemaren eragilearen. Horretarako, hurrengo komandook exekutatu eta akatsik gabe amaitzen diren egiaztatu behar dugu.

Primero de todo, Esquema Maisuaren rola duen zerbitzarian eta Enpresaren Administratzaile baimenak dituen erabiltzaile batekin, Esquema Administratzaile eta domeinu Administratzaile gisa exekutatuko dugu:
adprep /forestprep

Jarraitzeko sakatzen dugu “C”, pero tendremos en cuenta que todos los controladores de dominio sean como mínimo Windows 2000 SP4,

… esperamos unos minutos mientras nos actualiza el bosque del Directorio activo (en el adibide superior me actualizará de la versión 13 que es un bosque 2000, bertara 44 que es un bosque 2008)…

Ados, comprobamos que finaliza correct.

orain, debemos prestatu si interesa dugu el Directorio Activo para poder usar controladores de dominio de lectura, este komandante izango da aukerakoa. Se executará en el server con el rol 'Domain Naming Master’ o RID con nivel de permisos de Administrador de dominio. El comando será:
adprep /rodcprep

Esperamos a que se complete el komando y comprobamos que dena ha sido behar bezala realizado.

Ahora preparamos el dominio y añadiremos el parámetro [gpprep] para preparar las directivas o GPO. Este komandante se realizará en el Maestro de Infraestructuras con baimenak de dominioaren administratzaile:
adprep /domainprep /gpprep

Esperamos a que se realice osorik komandantea eta emaitzak zuzenak izango diren.
Tendremos que tener en cuenta que si gure Directorio Activo es handia eta ditugu hainbat toki denbora desberdinetan réplica denbora desberdinekin, daremos denbora a que erantzun el Directorio Aktibo komando eta komandoan. Aproximandamente 15 minutos entre cada comando.
Existitzen den Aktiboaren Direktorio bati batu,
Una vez ya tenemos el Directorio Activo actualizado a la versión Windows 2008 ya creamos controladores de dominio con esta versión de Windows. Así que ahora instalamos Windows 2008 en algún servidor siguiendo este prozedura – AKI. Y le promocionaremos a control de dominio en nuestro dominio actual.
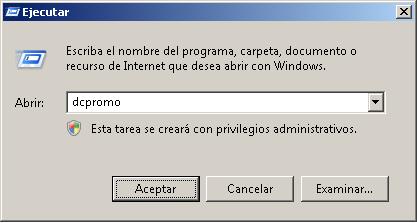
En el servidor 2008 recien instalado, le agregaremos la función de Servicios de dominio de Active Directory mediante el comando ‘dcpromo’ en la opción “Ejecutar” del menú Inicio. Y aceptamos.

… esperamos mientras prepara el asistente de instalación de los servicios de dominio de Directorio Activo…

Comienza el asistente de instalación para crear o unirnos a un dominio, “Hurrengoa”,

Leemos atentamente y si no tenemos clientes de Windows NT 4.0 o no-Microsoft SMB, jarraitu., “Hurrengoa”,

Aukera hau hautatu behar dugu “Bosque existente” eta “Agregar un controlador de dominio a un dominio existente”, “Hurrengoa”,

Indicamos el nombre del dominio al que nos queremos unir como controlador de dominio, indicamos unas credenciales con permisos de unirnos al dominio y “Hurrengoa”,

Seleccionamos el dominio al que nos uniremos, “Hurrengoa”,

Nos muestra los sitios que tiene configurados el dominio actual, debemos indicar a que sitio pertenece este controlador de dominio & “Hurrengoa”,

Aukera osagarri gisa adierazten dugu kontroladore honi katalogo globala egingo diogula, domeinu kontroladore zaharrak kendu behar baditugu, CG rola duten zerbitzariak izatea behar dugu. beharrezkoa delako erabiltzaileek saioa hasteko balio duen zerbitzari bat izatea. “Hurrengoa”,

Aktibo direktorioaren Datu Basea non gordeko dugun hautatu behar dugu, datu baseaz gain, horren erregistro fitxategiak eta Sysvol karpetaren kokapena ere bai, bere bideen lehenetsitakoak dira: C:WindowsNTDS eta C:WindowsSYSVOL. Aldatzen baditugu, domeinu kontroladore honen errendimendua handitzeko izango da, karga handia badu, “Hurrengoa”,

Ondo, orain Administratzaile erabiltzailearen pasahitza adierazi behar dugu, ekipoan berreskuratze moduan sartzea behar badugu (F8 sakatuz berrabiaraztean), “Hurrengoa”,

Comprobamos el resumen de la preparación para promocionar ya a este servidor, “Hurrengoa”,

… esperamos mientras replica todos los objetos a este servidor y configura en Directorio Activo a este server como un control de dominio adicional…

Ondo, una vez instalados los servicios del AD pulsamos en “Amaitu”,

Debemos reiniciar este servidor, sustatu “Reiniciar ahora”,
Una vez que ya tenemos el primer control de dominio con Windows 2008, lo que tenemos que hacer es pasarle a él guztis rol del Directorio Activo y horrela quitar funtzioak a los servidores antiguos y poder reemplazarlos. Se puede realizar de dos formas, GUI bidez, o mediante comandos. Eta hirugarren modu bat dago, erasokorra izango litzatekeena, Active Directoryak behar bezala funtzionatzen ez badu eta funtzioak behartuta lekuz aldatu behar baditugu – AKI. A continuación lo haremos mediante GUI:

Para modificar los roles, nos vamos a la consola de “Active Directoryko Erabiltzaileak eta Taldeak” del servidor al que queremos migrar los roles, si es posible, baina ez badugu, nos konektatu ginen desde la consola al servidor deseado de la siguiente manera: Sobre el dominio, con botón derecho “Domeinu kontrolagailua aldatzea… “

Seleccionamos el control de dominio al que queremos pasarle los roles y acceptamos.

Ondo, ahora comencemos a migrar los roles, horretarako, sobre el dominio con botón derecho > “Maestro de operaciones…”

Debemos cambiar las tres aukera, lehenengo, desde la pestaña de RID, nos erakusten dugu que es el servidor RID actual y a cual pasaríamos si pulsamos gain “Cambiar…”, le damos.
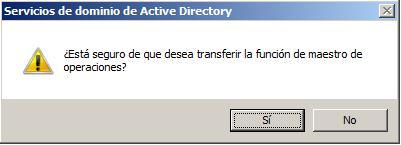
Berretsi, “Bai”

“Onartzen dugu”.

Egiaztatu dugu rolak zuzen migratu ditu eta orain aldatu ditugu pestaña,

Orain con la siguiente pestaña, horietakoa “Controlador de dominio principal”, klikatu “Cambiar…”

“Bai”,

“Onartu”,

Ya hemos migrado el control de dominio principal a nuestro DC Windows 2008,

Y por último el servidor de “Infraestructuras”, klikatu “Cambiar…”,

Eso pasa por que el control de dominio actual ere es Catalogo Global, es una configuration no commendable, en principio no pasa ezer en organizaciones pequeñas, pero no recomendable mantenerlo así, beraz, ondoren rol hau aldatuko dugu edo beste DC GC bat egingo dugu, berretsi, “Bai”.

Onartzen dugu,

eta egiaztatzen dugu hori zuzena dela eta rolak jada migratuta dagoela. itxi,

Ados, beste rol, orain operazioen maisuena, sobre “Dominios y confianzas de Active Directory”, lehen egitekoa egin behar dugu, egiazta ezazu rol hau zerbitzari egokian aplika egingo dugula, beraz, eskumako botoiarekin gainean “Dominios y confianzas de Active Directory” > “Active Directory-ren kontrolatzailearen rola aldatzea…”

hautatu nahi dugun kontrolatzaileari rola pasatu nahi diogula eta onartu,

Eskumako botoiarekin sakatu gainean “Dominios y confianzas de Active Directory” eta hautatzen dugu “Maestro de operaciones…”,

Vale, aitortzen digu zaharrezko zerbitzari batetik aldatuko garela 2008 el “Maestro de operaciones”, le damos a “Cambiar…”,

Berretsi, “Bai”,

Onartzen dugu,

orain, MSDOS leiho bat irekitzen dugu zaharrezko kontrolatzaileetako batean, escribimos “regsvr32 schmmgmt.dll” eskema zerbitzaria migratzeko, sakatzen dugunean “Enter” baimena emango zaigu, onartzen dugu.

Esan dut, “Onartu”,

Orain MMC kontsola bat irekitzen dugu (Microsoft Management Console) hasierako menuan “Ejecutar” ‘mmc’ idatziz’ eta onartuz.

Sustatu “Fitxategia” > “Osagarriak gehitu edo kendu…”

Sakatu on “Agregar”,
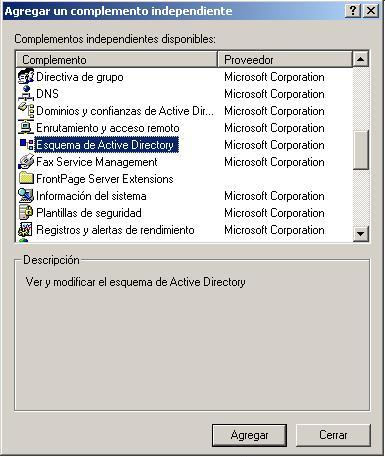
Osagarrien artean bilatzen dugu “Active Directoryko Eskema” y pulsamos sobre “Agregar” eta gero gainean “Itxi” eta “Onartu”,

Lehenik eta behin konektatu behar naiz zerbitzari horretan non rol hau migratu nahi dudan, como antes, horretarako, eskuineko botoia gainean “Active Directoryko Eskema” eta aukeratzen dugu “Domeinu kontrolagailua aldatzea…”

Idatzimos el nombre del server al que queremos migrar y aceptamos.

Para cambiar el servidor que aloja el esquema, eskuineko botoiarekin klik egiten dugu “Active Directoryko Eskema” eta hautatzen dugu “Maestro de operaciones…”

Igual que antes, egungo zerbitzaria erakusten digu “Eskema maisua”, para migrarlo de uno a a beste pulsamos sobre “Cambiar…” y aceptamos.

Confirmamos que lo queremos cambiar,

Onartzen dugu.

Finalmente comprobar que uno de los servidores con Windows 2008 tiene la característica de catálogo global habilitada lo veremos desde la consola de “Sitios y Servicios de Active Directory”, sobre “Sitios y Services del AD” > “Sites” > edozein domeinu kontrolatzailetan, y nos vamos al servidor berria “NTDS Settings” > botón derecho > “Propiedades”,

Eta bakarrik markatu beharko dugu “Catálogo global” y aceptamos,

Y bueno, esto ez da rol, baina zerbait es a tener kontuan, ya que estamos migrando guzti, behar dugu kontuan hartu eta baita zerbitzu DNS de zerbitzari bat beste zerbitzari a zerbitzaria a beste zerbitzaria ere, gure dominioa eta zona alderantzizkoa dugu aukerarik markatzea “Zona-transferentziak onartzea” para que traiga la zona a gure kontrolatzaile berri de dominio.
Domeinu-kontrolatzaile zaharren deskontrolea,
Une vez que hemos migrado todos los roles del Directorio Activo ya a gure zerbitzari Windows 2008, procederemos a iritsi gabe uzten dituen kontrolatzaile zaharkituak ordezkatzeko, beste Windows berriekin interesatzen bagara 2008, horretarako, los quitaremos de forma limpia, hau da, con una despromoción.

Así que en los servidores obsoletos se debe despromocionar mediante el comando 'dcpromo.exe’ en la opción “Ejecutar” del menú Inicio.

Al ejecutar el DCPROMO en un DC antiguo nos sale el asistente para instalazio de Active Directory, debemos pulsar en “Next”,

Tendremos en cuenta que este server es un Catálogo Global, beraz, despromozionatu nahi badugu honakoa kontuan izango dugu gutxienez sareko beste zerbitzari bat Katalogo Global izango dela, bestela erabiltzaileen saioak hasterakoan arazoak izango ditugu, GCrik gabe erabiltzaileak ez dira balioztatuko. Onartzen dugu.

“Hurrengoa”,

Sartu nahi dugun pasahitza sartu honen tokiko administratzaileak izango duena, “Hurrengoa”,

Kontrolatu guztiak urratsak eta sakatu “Hurrengoa” despromozionatzeko domeinu kontroladore hau,

… Minutu batzuk itxaroten dugu…

“Amaitu”, ondo kendu zen,

Zerbitzari hau berrabiarazi behar dugu orain aldaketek eragina izan dezaten. Sakatu on “Reiniciar ahora”,
Funtzionamendu mailak igotzea,
Windows eragile-sistema duten domeinu kontroladoreak ez dugunean 2000 edo Windows 2003 gure Aktiboen Direktorian, basoaren zein domeinuaren funtzionamendu maila igo ahal izango dugu, honekin honako abantailak lortuko ditugu:
|
Domeinuaren funtzio-maila |
Gaitutako ezaugarriak |
Onartutako domeinu kontrolatzaileko sistema eragileak |
||||||||||||||
|
Windows 2000 nativo |
Active Directoryren lehenetsitako ezaugarri guztiak eta honako ezaugarriak:
|
Windows 2000 |
||||||||||||||
|
Windows Server 2003 |
Active Directoryren lehenetsitako ezaugarri guztiak, Windows-eko domeinu-maila funtzionaleko ezaugarri guztiak 2000 berezko eta honako ezaugarriak:
|
Windows Server 2003 |
||||||||||||||
|
Windows Server 2008 |
Active Directoryren lehenetsitako ezaugarri guztiak, todas las características del nivel funcional de dominio de Windows Server 2003 y las características siguientes:
|
Windows Server 2008 |

Onena, para elevar el maila funtzional del dominio, kontsola irekitzen dugu “Dominios y confianzas de Active Directory” y sobre el dominio con botón derecho > “Elevar el maila funtzional de dominio…”

Debemos aukeratu el maila funtzional del dominio “Windows Server 2008” y pulsamos “Elevar”,

Onartzen dugu, kontuz! a tener en cuenta ke esto será irreversible.

Perfecta, onartu,

Onena, para elevar el maila funtzional de bosque, kontsola irekitzen dugu “Dominios y confianzas de Active Directory” y sobre “Dominios y confianzas de Active Directory” con botón derecho > “Elevar el maila funtzional del bosque…”

Debemos aukeratu el maila funtzional del bosque “Windows Server 2008” y pulsamos “Elevar”,

Igual que antes, aceptamos y tendremos en cuenta que será un proceso que no se podrá revertir.

“Onartu” y ya tendríamos un Directorio Activo actualizado a maila funtzional Windows 2008.
www.bujarra.com – Héctor Herrero – nh*****@*****ra.com – v 1.0