Fortigate baten autentikazioa Active Directory kontra LDAP erabiliz

Dokumentu honetan azaltzen da nola konfiguratu Fortigate bat LDAP erabiltzeko direktorio zerbitzari baten kontra, Kasuan honetan Microsoft Windows-eko Active Directory baten kontra 2003. Más info de lo que es LDAP – AKI.

Lehenik eta behin FW-ra konektatu behar gara, eta joan “Erabiltzaile” > “LDAP” eta LDAP erabiliz konexio berri bat sortu, horretarako klik egiten dugu “Create New”,

LDAP Server-aren datuak bete behar ditugu:
“Izena”: LDAP Server honen konexio izena
“Server Name/IP”: LDAP kontsultak egingo ditugun zerbitzariaren IP-a
“Server Port”: LDAP konexiorako portua zerbitzari horrekin konektatzeko.
“Common Name Identifier”: Lehenetsitakoaren arabera “cn” hori esan nahi du erabiltzaileek autentikatzeko jarriko dutela beren “Izena osoa”, hori hutsik uzten badugu, erabiltzaileek autentikatzeko beren “Nombre para mostrar” edo “us*****@*****io.eso”
“Distinguished Name”: Erabiltzaile kontenedorrera joateko bidea izango da direktorio aktiboan. Kontuan hartuko dugu Unitate Eragile bat bada jartzeko “OU” edo kontenedor arrunt bat bada adierazteko “CN”. Hurrengo moduko bidea izan beharko litzateke: “OU=UnidadOrganizativa,DC=dominio,DC=dominio”. Veremos más abajo el caso concreto en mi Directorio Activo, cómo será la config que tengo.
Y si nos interesa, podemos aseguratu la conectividad entre el FW y el control de dominio/domain controller. Sakatu on “OK”.

Vemos que es correct.

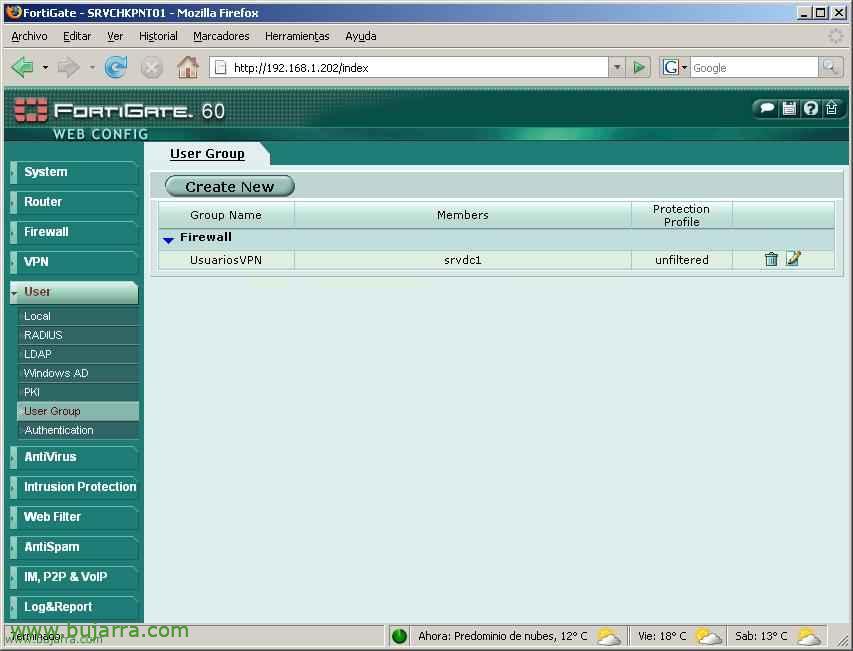
Orain lo que deberíamos hacer es crear un talde de usuarios indicando al usuario talde aurreko. Para ello, joango gara “Erabiltzaile” > “Erabiltzaile Taldea” > “Create New”.

Adierazi dugu erabiltzaileen talde bat en “Izena”, adibidez “UsuariosVPN”. Y agregatu ditugu la parte derecha a “Members” el group que acabamos de crear en “Users on RADIUS/LDAP servers”, damos a “OK”.

Y egiaztatu genuen ke el grupo ya está creatu ahí. Ahora lo que quedaría sería agregarlo a lo que nos interese, a una política del Firewall para sarbidea VPN por IPSec, SSL… o para lo que nos interese.

Este sería mi directorio activo, con esta UO izenda: UsuariosVPN y con esos usuarios dentro de hara, sería los erabiltzaileak que tengan sarbidea konektatzeko tonde bat apaindu eta azkenean konektatzeko.
www.bujarra.com – Héctor Herrero – nh*****@*****ra.com – v 1.0