CentreonとActive Directoryの統合

CentreonをActive Directoryに参加させたい場合, 中央集権的なアカウントにアクセスを委任し、ローカルユーザーを使用する必要がないようにするため, 又は, 直に, 良い習慣であるために; 必要な手順は次のとおりです.
Podemos conectar por LDAP, pero como buena práctica, usaremos el canal seguro, si vamos a conectar por LDAPS a un controlador de dominio (直流) y el certificado no es válido, o vaya nuestra máquina no confía en él o en la CA que lo firmó. Permitiremos certificados autofirmados en LDAPS, añadiendo la siguiente línea en el fichero de configuración LDAP de CentOS /etc/openldap/ldap.conf:
TLS_REQCERT never
Y reiniciamos apache:
systemctl restart httpd24-httpd

Crearemos una Plantilla para los contactos que nos importe desde LDAP, la necesitamos. Y a parte podemos aplicar algún cambio global en todos ellos. 私たちは、 “構成 > ユーザー > Contact Templates > 足す
- エリヤ / ログイン: Plantilla_Contacto_LDAP
- Full Name: Plantilla_Contacto_LDAP

Creamos la conexión de Centreon a LDAP desde “行政” > “パラメーター” > “LDAP (英語)” > “足す…” y rellenamos lo siguiente:
- Configuration name: Conexión a Directorio Activo
- 形容: ADユーザーを認証するためのLDAPSコネクタ.
- LDAP認証を有効にする: はい
- LDAPパスワードを保存: いいえ
- ユーザーを自動インポート: いいえ
- LDAP検索サイズ制限: 60
- LDAP検索タイムアウト: 60
- 連絡先テンプレート: Plantilla_Contacto_LDAP
- デフォルト連絡先グループ: ゲスト (読み取り専用) スーパーバイザー (管理者)
- サービスDNSを使用: いいえ
- ログイン時にLDAP同期を有効にする: はい
- LDAP同期間隔: 1 (時)
- LDAPサーバー:
- DIRECCION_IP_DC_1 636tcp SSL TLS
- DIRECCION_IP_DC_2 636tcp SSL TLS
- バインドユーザー: 私達*****@*****io.local
- バインドパスワード: パスワード
- プロトコルバージョン: 3
- テンプレート: アクティブディレクトリ
- ユーザー検索ベースDN: OU=XXX, OU=XXX, DC=XXX, DC=XXX
- [グループ検索ベースDN]: OU=XXX, OU=XXX, DC=XXX, DC=XXX

特定のActive DirectoryユーザーをCentreonに追加するため, 私たちは、 “構成” > “ユーザー” > “連絡先 / ユーザー” > “LDAPインポート”.
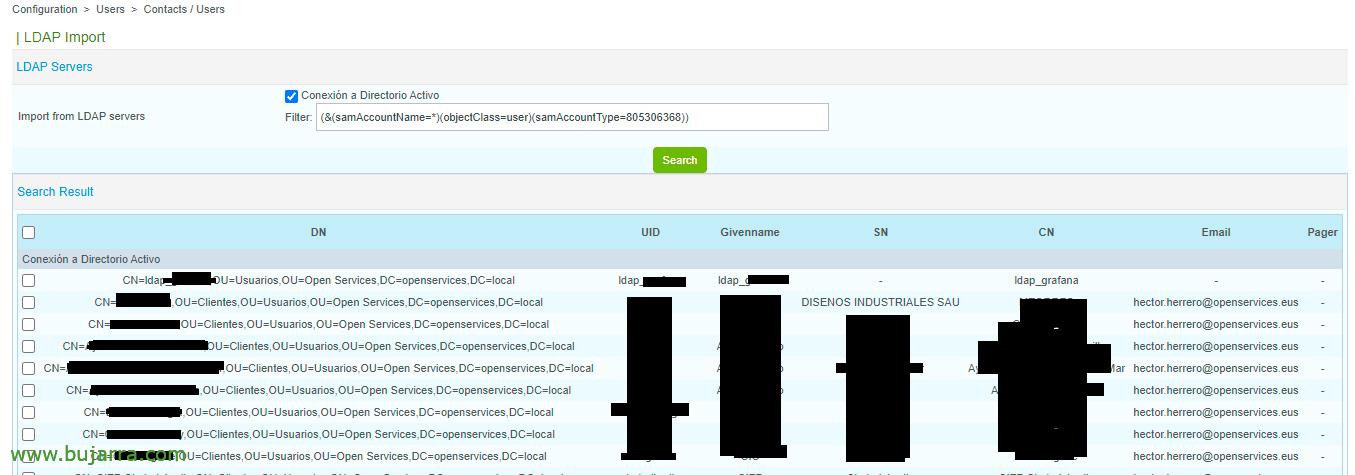
そこでは新しく作成したLDAPコネクタが表示されます, “Search”を押してオブジェクトが表示されるようにします (利用者) Active Directoryで確認する. Seleccionamos el usuario o los usuarios que nos interese y pulsamos en “Import”.
Con esto ya tendremos los usuarios que nos interese del AD en Centreon. 私たちには何が残っていますか? Pues asignar los permisos que necesiten ¿no? y eso lo dejamos para 別の投稿!