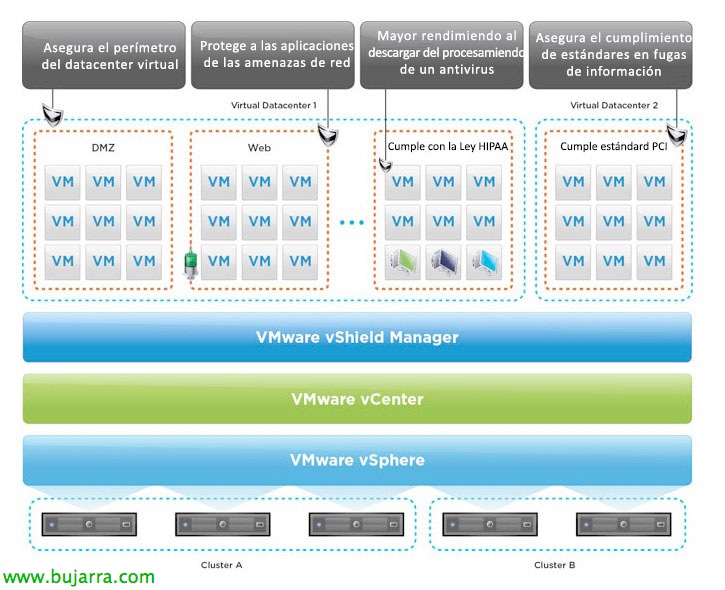
Instalación de vShield Manager

vShield ManagerはネットワークのvShieldコンポーネントの集中管理を可能にします, これは私たちのESXiホストの一つにインストールされた仮想アプライアンスです (vCenterごとに一つです). その管理コンソールからvShieldコンポーネントのインストールを行ったり, 構成 (またはメンテナンス作業を実施することができます) vShieldコンポーネントにおいて. En este primer documento veremos el despliegue de este appliance y su configuración inicial,
Bajaremos VMware vShield Manager 5.0.0 の VMware の Web サイト, será un appliance en formato OVA que tendremos que importar en nuestro vCenter.

Lo importamos desde “ファイル” > “OVF テンプレートのデプロイ…”,

Seleccionamos el archivo OVA, この場合: VMware vShield Manager 5.0.1-638924.ova, “次に”,

Confirmamos la información de la plantilla OVF & “次に”,

“受け入れる” & “次に”,

Indicamos un nombre a la MV y una ubicación,

Indicamos el host donde lo desplegaremos, このマシンは管理するクラスターの外に配置することが推奨されます, “次に”,

そのデータストアとディスク形式を指定します, “次に”,

対応するネットワークに接続します, “次に”,

概要を確認します & “終える”,

…

admin/defaultとしてログインします
ネットワークパラメータを設定します, ランニング:
エネーブル
セットアップ
IPアドレスを入力します, ネットマスク, DNS ゲートウェイとサーバー.

ブラウザを開き、httpsに接続します://vSHIELD_MANAGER, admin/defaultとして認証します

まず最初にadminユーザーのパスワードを変更することに加えて、vCenterサーバーに登録します, そのサーバーのIPアドレスを入力します, 管理者権限を持つユーザー, ‘Assign vShield’のチェックを入れておきます “Enterprise Administrator” roleをこのユーザーに割り当てます’ 保存して登録を続行します.

En vSphere Plug-In pulsamos “登録する”,

用意, podremos continuar configurando el NTP, los logs…

Si abrimos el cliente de vCenter, comprobaremos que ya tenemos el plugin instalado y habilitado.

Este sería el interfaz principal de administración desde vShield Manager, donde podremos desplegar el software necesario o crear reglas.

Por comentar, una forma sencilla de administrarlo será mediante laCreación de grupos de seguridad,

Podremos crear grupos por máquinas virtuales, vNICs, port groups o datacenters! En el siguiente documento veremos cómo desplegar vShield App donde analizaremos el tráfico de red de las máquinas virtuales y aplicaremos reglas de seguridad!