Intégration de Citrix ShareFile avec Active Directory

Nous serons en mesure d’intégrer les comptes Citrix ShareFile Enterprise à nos utilisateurs Active Directory pour permettre l’authentification unique et valider la connexion des utilisateurs avec leurs informations d’identification DA, Alors évidemment nos chers utilisateurs n’auront pas à se souvenir de deux mots de passe différents!
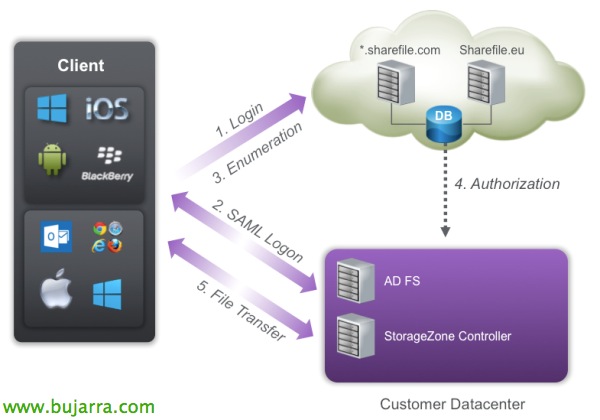
En esta imagen podemos comprobar cómo es el proceso de conexión de un cliente al entorno ShareFile, donde el logon se solicita en los servidores de Citrix y se redirecciona a nuestro datacenter, tras la autenticación podremos realizar la transferencia de ficheros contra los servidores de Citrix o los de nuestro datacenter en caso de haber desplegado auparavant un StorageZone Controller.
Ya que ShareFile utiliza SAML (Security Assertion Markup Language) para el SSO, configuraremos ShareFile para que se comunique con nuestros Servicios de Federación de Active Directory de Microsoft (ADFS) que proporcionan este acceso de inicio de sesión único. Y los usuarios cuando se validen en el portal de ShareFile, Les demandes de connexion des utilisateurs seront redirigées vers AD de manière sécurisée.
Les comptes utilisateur dans ShareFile nécessiteront un ID de nom au format email, Nous devrons avoir une adresse email correcte configurée comme UPN (User Principal Name) de l'utilisateur ou sinon comme alternative l'attribut 'Adresse de courriel'’ de l'utilisateur.
Nous devrons créer un enregistrement A dans notre domaine public (adfs.domaine.eso) que nous redirigerons vers ce serveur ADFS (Nous pourrons utiliser un proxy dans la DMZ pour sécuriser encore plus les accès). Nous aurons également besoin d'un certificat déjà installé sur le serveur pour le site, Nous pourrions avoir des problèmes avec le Wilcard si le sous-domaine n'apparaît pas dans le certificat.

Nous commencerons par déployer un serveur de Services de fédération sur notre réseau, il est ajouté via l'‘Assistant pour ajouter des rôles et fonctionnalités’ > ‘AD FS’ > ‘Service de fédération’.

Une fois installé, nous ouvrons la console AD FS et sélectionnons “Assistant pour configurer le serveur de fédération AD FS”,

Étant donné qu'il s'agit du premier serveur de fédération, nous sélectionnerons “Créer un nouveau service de fédération”,

Nous pourrons créer un serveur indépendant ou une ferme de serveurs de fédération qui nous permettra de disposer d'une haute disponibilité pour ce service critique.

Seleccionamos el nombre del servicio de federación y el certificado SSL que utilizaremos para cifrar el tráfico,

Seleccionaremos la cuenta de servicio que utilizaremos con ADFS,

Nous cliquerons sur “Suivant” para aplicar la configuración en este primer servidor,

… esperamos mientras se aplican las configuraciones…

Prêt, una vez aplicada la configuración, “Fermer”.

Deberemos crear una regla para la confianza de los usuarios en el sistema de AD FS, depuis “Relaciones de confianza” > “Veracidades de usuarios de confianza” > “Agregar veracidad del usuario de confianza…”

Nos abrirá un asistente de configuración, “Initier”,

Choisir “Saisir manuellement les informations concernant l'utilisateur de confiance”,

Dans le nom à afficher, nous identifierons comme référence le site ShareFile par exemple, “Suivant”,

Choisir “Profil AD FS” puisqu'il utilise le protocole SAML 2.0, “Suivant”,

Nous ne sélectionnons aucun certificat pour le chiffrement du jeton, “Suivant”,

Dans le panneau d'administration de ShareFile, dans “Configurer l'authentification unique” nous devrons copier l'URL du Service de consommation d'assertion (ACS), puis nous reviendrons à cette console de gestion pour activer SSO / SAML.

En continuant avec l'assistant de véracité, nous devrons cocher “Activer la compatibilité avec le protocole SAML 2.0 Web SSO” et dans l'URL de service SSO SAML 2.0 du utilisateur de confiance, nous collerons l'URL copiée à l'étape précédente.

Nous filtrons pour que l'utilisateur de confiance provienne uniquement du portail ShareFile en ajoutant la chaîne d'identificateur avec le site de ShareFile, avec le format: ‘domaine.sharefile.com’ & “Ajouter” & “Suivant”,

Marque “Permettre à tous les utilisateurs d'avoir accès à cet utilisateur de confiance” & “Suivant”,

Nous vérifions que tout est correct dans ce résumé & “Suivant” Pour appliquer les paramètres.

Cliquez sur “Ouvrir la boîte de dialogue Modifier les règles de notification pour cette véracité de l'utilisateur de confiance lorsque l'assistant est fermé”

Nous devrons indiquer à l'AD FS quel type de justificatifs nous présenterons, Cliquez sur “Ajouter une règle…”

Seleccionamos la plantilla “Enviar atributos LDAP como notificaciones” & “Suivant”,

Indicamos un nombre a la regla de notificación, seleccionamos el Almacén de atributos como ‘Active Directory’, seleccionamos el Atributo LDAP ‘E-Mail-Addresses’ y en Tipo de notificación indicaremos ‘Dirección de correo electrónico’. “Fin”

Añadimos una regla adicional para transformar la notificación, Cliquez à nouveau sur “Ajouter une règle…”

Seleccionamos como plantilla “Transformar una notificación entrante” & “Suivant”,

Indicamos un nombre a la regla de notificación, seleccionamos como Tipo de notificación entrante ‘Dirección de correo electrónico’, como Tipo de notificación saliente ‘Id. de nombre’ y como Formato de id. de nom sortant ‘Email’. “Fin”,

“Accepter”,

Pas mal, Dans la console AD FS, nous devrons entrer dans les propriétés de la Véracité de l'utilisateur de confiance nouvellement créée.

Nous cocherons comme Algorithme de hachage sécurisé ‘SHA-1’’ & “Accepter”,

Nous naviguons dans la console jusqu'à “Service” > “Certificats” et sur le certificat de Signature de jeton, nous cliquons “Voir le certificat…” pour le copier et ensuite l'importer dans le portail d'administration de ShareFile.

Cliquez sur “Détails” > “Copie dans un fichier…”

Nous exporterons le certificat en X.509 codé en base 64 (.CER)

Nous ouvrons le fichier avec un Bloc-notes et copions le certificat,

Nos logueamos en la instancia de ShareFile como administrador, seleccionamos la pestaña “Admin”, seleccionamos el menú izquierdo “Configurer l'authentification unique” y habilitamos SAML marcando ‘Enable SAML’.
En ‘ShareFile Issuer / Entity ID’ introduciremos nuestro dominio registrado en ShareFile con formato ‘dominio.sharefile.com’
En ‘Your IDP Issuer / Entity ID’ introduciremos ‘https://dominio.sharefile.com/saml/info’En X.509 Certificate pulsamos en “Changement” et…

… Pegaremos el certificado copiado anteriormente! & “Sauvegarder”,

Finalizamos la configuración, avec:
Login URL ‘https://adfs.dominio.com/adfs/ls/’
Logout URL ‘https://adfs.dominio.com/adfs/ls/?wa=wsignout1.0’
Comprobamos que en SP-Initiated SSO certificate tenemos ‘HTTP Redirect with no signature’ y que SP-Initiated Auth Context está a ‘Integrated Windows Authentication’
Y guardamos con “Sauvegarder”!!!
Gestión de usuarios,
Necesitaremos la herramienta de ShareFile User Management Tool para sincronizar nuestros usuarios del AD con los de ShareFile.

Descargaremos el instalador desde la web de MyCitrix, iniciamos el asistente & “Prochain”,

“Prochain”,

… Attendez quelques secondes…

“Fermer”.

Abrimos a consola User Management Tool, nos conectamos a nuestro sitio con nuestros credenciales de Admin & “Log on”,

En Domain deberemos introducir el dominio local y unos credenciales de administrador para poder gestionar los usuarios, “Relier”,

Passons à l’onglet “Utilisateurs”, y exploramos la unidad organizativa donde tenemos los usuarios que queramos añadir y los seleccionamos. Pulsamos posteriormente en “Add Rute”,

Marcamos los dos primeros checks además de indicar que el método de autenticación es ‘AD-Integrated’ y el ‘Storage Zone’ es el sitio de nuestro CPD donde residen nuestros datos.
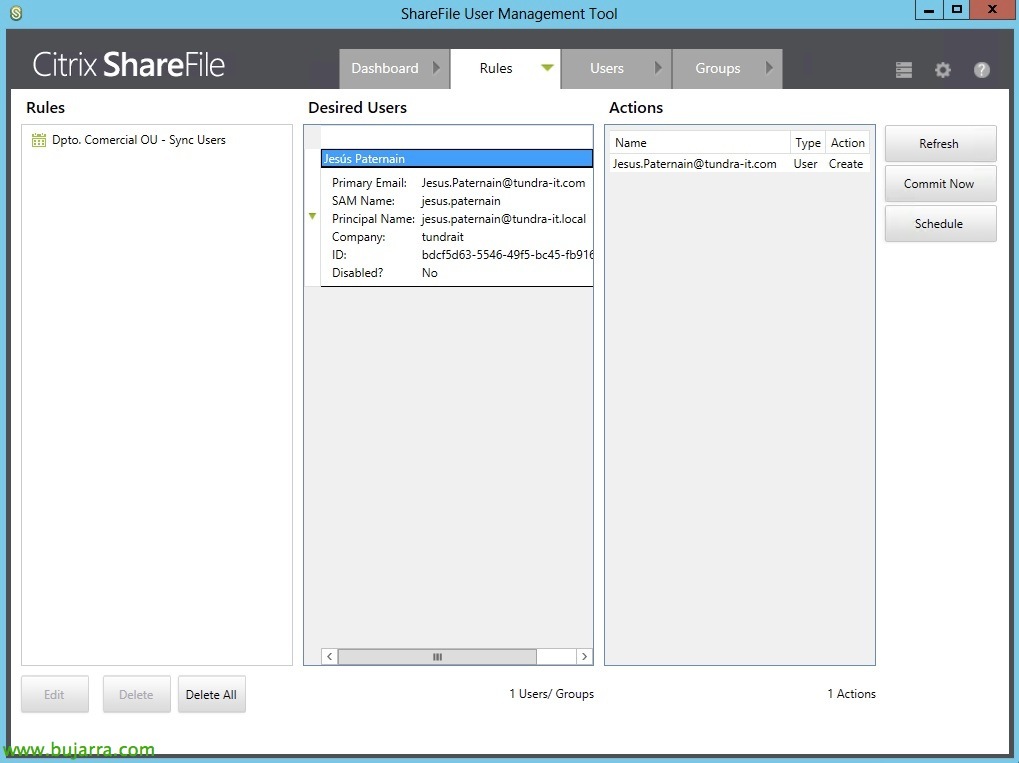
Confirmamos que tenemos los usuarios que queremos y pulsamos en “Commit Now”,

“Accepter”, ya nos indica que sincronizó a ShareFile los usuarios de nuestro Active Directory para poder permitirles el Logon!!
Avec ce, los usuarios ya podrían entrar en ShareFile con sus cuentas de usuario, pero al abrir la URL de ShareFile a los usuarios se les abrirá una ventana pidiendo el usuario y contraseña (Abrirán ‘https://dominio.sharefile.com’ y se redirigirán a ‘https://dominio.sharefile.com/saml/login’). La verdad que no tiene un portal que indica al usuario que está en ShareFile, quizás les confunda! Y además no nos permitirá tener usuarios almacenados en Citrix ya que nos validará siempre contra el Directorio Activo.
Configurando SAML para que funcione con todos los navegadores,
Tendríamos problemas de acceso con Google Chrome por ejemplo :'( así que conviene solucionarlo.

En la consola de administración de IIS, seleccionaremos el sitio web predeterminado > ‘adfs’ > ‘ls’, seleccionaremos no requerir SSL y Omitir los certificados de cliente.

En el mismo directorio virtual, seleccionaremos en las opciones de Autenticación, en la configuración avanzada de ‘Autenticación de Windows’, desactivaremos la protección ampliada.
Configurando un portal personalizado para SAML,
Si queremos hacer un portal en ShareFile con Single Sign On personalizado, o al menos que nos permita saber que estamos en ShareFile, Nous devons d’abord, ponernos en contacto con el soporte de Citrix, seguir los siguientes pasos e indicarles que nos activen el portal.

Nos deberemos descargar la plantilla del portal de este lien, descomprimirla y modificarla. Editaremos ‘login.htm’ para reemplazar la URL SAML correcta, cambiaremos:
'https://subdomain.sharefile.com/saml/login’ con ‘https://dominio.sharefile.com/saml/login’
'https://subdomain.sharefile.com/resetpasswordrequest.aspx’ con ‘https://mysubdomain.sharefile.com/resetpasswordrequest.aspx’
Évidemment, nous pourrons éditer le fichier comme nous voulons, ou les images, logos…

Dans “Dossiers partagés” nous devrons créer un nouveau dossier partagé nommé 'Customizations', Cliquez sur “Créer un dossier partagé”,

Dans Nom du dossier, nous mettons 'Customizations', et dans 'Ajouter des utilisateurs'’ nous indiquerons 'Ajouter manuellement'’ & “Créer le dossier”,

Nous devrons introduire dans 'Adresse e-mail'’ l'adresse e-mail du support ‘son*****@*******le.com‘ pour lui partager les fichiers de configuration, nous introduisons les autres informations et donnons les permissions de téléchargement. “Ajouter un utilisateur”,

Nous devrons téléverser dans ce répertoire tout le contenu que nous avions décompressé du fichier 'CustomLogin Template.zip'’

Y podremos comprobar cómo al acceder a ‘https://dominio.sharefile.com/customlogin.aspx’ ya tenemos el doble portal de acceso a ShareFile configurado a nuestro gusto; los usuarios de Directorio Activo podrán acceder desde la izquierda en SAML Login y los usuarios de Citrix pondrán acceder desde Email Login con sus direcciones de correo.
Más info en la documentación oficial sobre configuración de Single Sign-On con ShareFile y la personalización del portal.