Configurazione e gestione CAG – Citrix Access Gateway

Questa procedura spiega come configurare un dispositivo Citrix Access Gateway che ci consente di connetterci alla nostra VPN utilizzando questo dispositivo. Se non abbiamo fisicamente l'hardware, possiamo creare una macchina virtuale CAG per eseguire i test, Mai per l'uso finale – QUI.
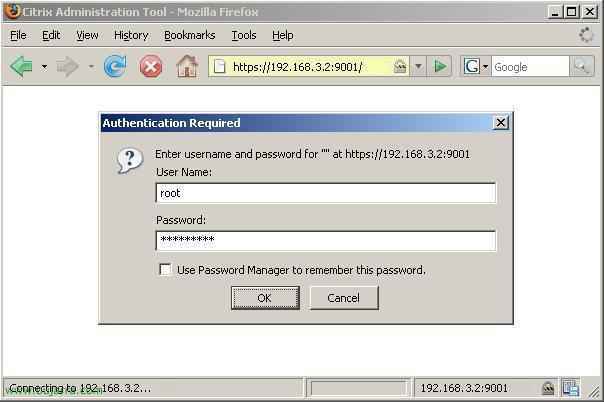
Lo primero de todo una vez instalado es conectarnos al dispositivo con un navegador, si no hemos cambiado su dirección IP, la que trae siempre cómo predeterminada es la 10.20.30.40, entramos y se la cambiamos, suponiendo que eso está configurado, abrimos un navegador a su IP por HTTPS y al puerto 9001. Pedirá utente y contraseña, si no se la hemos cambiado el utente por defecto es “radice” e la password “rootadmin”.
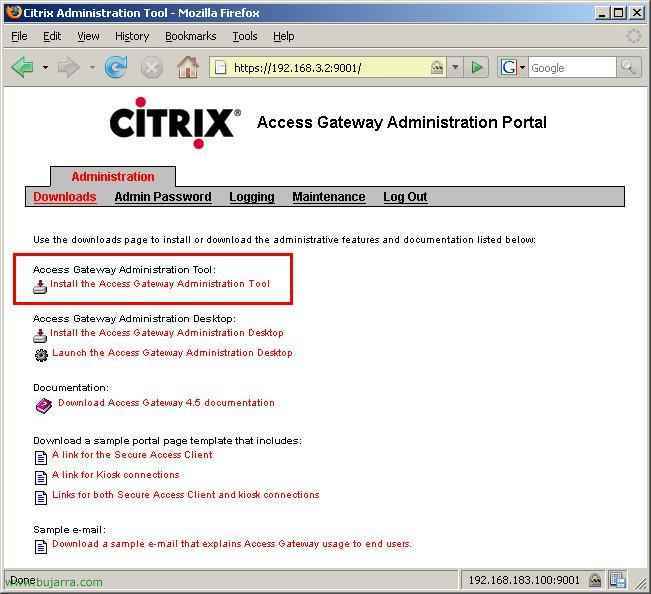
Innanzitutto, necesario es instalarnos la consola de administración, Si no la tenemos la bajamos pulsando en el link “Install the Access Gateway Administration Tool”. Nos bajamos el instalador y lo ejecutamos para comenzar la instalación.

Comienza con un asistente para instalar el Access Gateway Administration Tool 4.5, “Prossimo”

Accettiamo la licenza “Accetto i termini del contratto di licenza” & “Prossimo”

Indicamos el usuario y la organización, Continuare “Prossimo”,

“Installare” para comenzar a instalarlo,
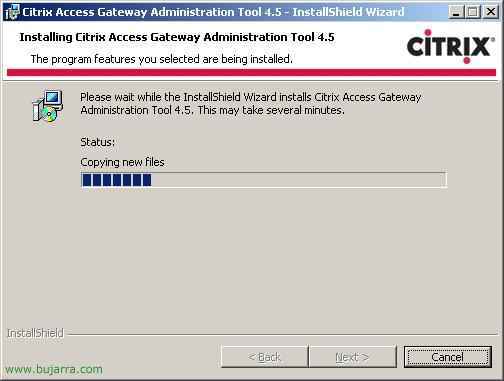
…
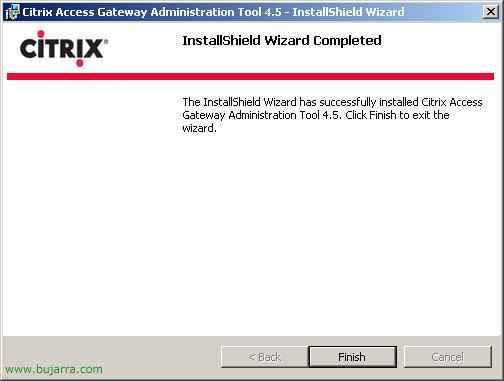
Tras unos segundos ya lo tenemos instalado, “Finire”,

Ora, lo ejecutamos pinchando en el icono del escritorio “Access Gateway Administration Tool 4.5”
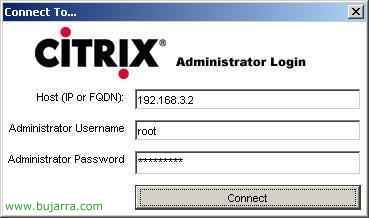
Ponemos la dirección IP del dispositivo al que nos conectaremos para administrarlo, nuestro CAG, el usuario y el password, Clicca su “Connettersi”,
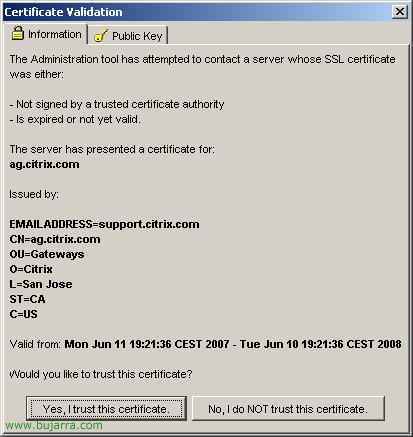
Si es la primera vez que nos conectamos nos pedirá que confiemos en el certificado, Clicca su “Sì, I trust this certificate”
Si queremos confiar en el certificado eternamente, “Sì”,

Dalla scheda di “Access Gateway Cluster” tenemos varias opciones interesantes para configurarlo, primero dentro, andiamo alla scheda di “General Networking”. Primero configuramos la DMZ, indicamos cuantas tenemos, si es una configuración simple, lo normal es tener una DMZ, y configuramos de las dos interfaces de red, las que nos interese, si sólamente necesitamos una de ellas, Segneremo “Only use interface 0” o si nos interesan ambas pues “Use both interfaces”. Comprobamos que la configuración de red es la correcta (IP address, Subnet mask Default Gateway IP address…) e indicamos el nombre que tendra desde el exterior este CAG en “External FQDN” con el nombre completo.
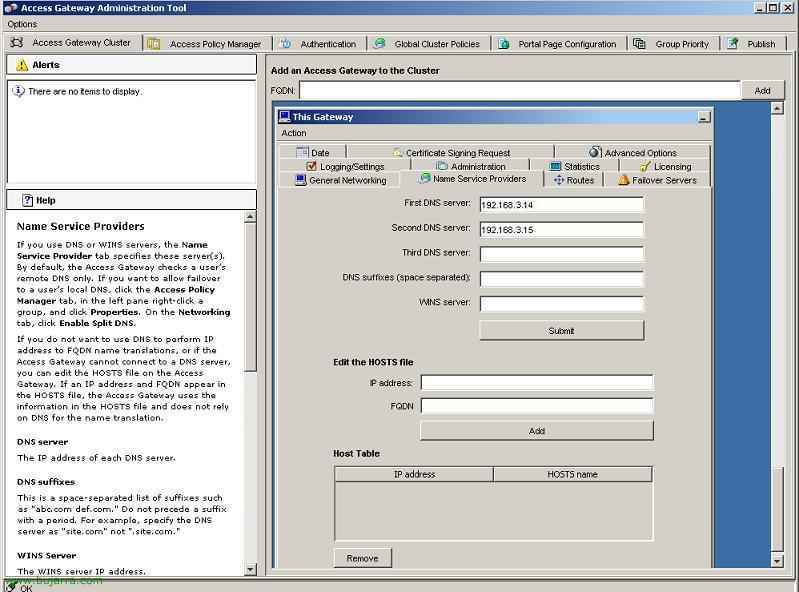
Sul “Name Service Providers” metemos los servidores DNS que resolveran los nombres DNS para este dispositivo.

La pestaña de “Licensing” la usaremos para configurar las licencias, si este applicance será servidor de licencias (si es el primero lo será) Contrassegniamo la prima opzione “Use this appliance as the license server” e clicca su “Sfogliare…” para instalarsela, después pulsaremos en “Invia”. Si ya tenemos un dispositivo CAG de servidor de licencias, podemos conectarnos a él marcando la segunda opción “Use a different appliance as the license server”.

Para que coja los cambios es necesario reiniciar el CAG, nos indica cómo hacerlo. “Accettare”.

Para reiniciar o apagar el appliance nos vamos a “Access Gateway Cluster”, Nel “Amministrazione”, premere “Riavviare” o “Chiusura”.

Pedirá confirmación y se reinicia con “Riavviare”.

Non male, ahora explicamos cómo creare utenti locales para poter conectarnos al CAG con la VPN. Occhio, no tenemos por que usarlos, podemos usar el Directorio Activo de Windows y conectarnos a él con RADIUS – QUI, o de más formas. Esta es la simple, creamos unas cuentas de usuario que poi se las daremos a nuestros utenti finalmente para que las usen para conectarse. Para crear estos usuarios, Andiamo alla scheda “Access Policy Manager” y con botón derecho en “Local Users” Selezionare “Nuovo Utente”.

Indicamos el nombre del usuario en “Nome utente” y le assegnamos una contraseña, Clicca su “OK”.
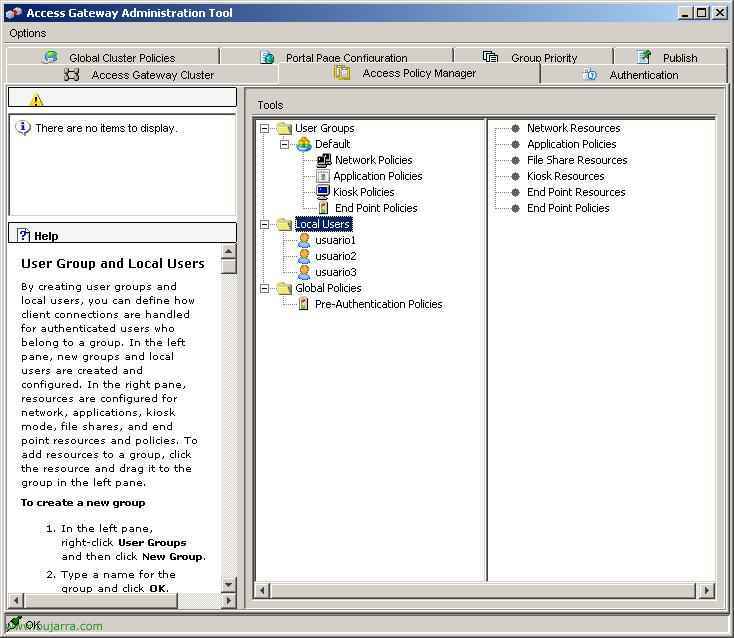
Ahí podremos vedere las cuentas de utente que tenemos, in “Local Users”,

Si lo que pretendemos è che quando un utente se connette a nostra VPN con el CAG no pase tutto el traffico por nuestra red dobbiamo abilitare una opzione llamada “Split Tunneling”, per esempio se vogliono navigare su internet mentre sono connessi alla VPN e non vogliono che tutto il traffico internet passi attraverso la VPN. Per fare ciò,, andiamo alla scheda “Global Cluster Policies” e abilitiamo il check di “Enable split tunneling”. Además en “Reti accessibili” è lì dove indicheremo a quali connessioni di rete si connetteranno quando effettueranno il login nel CAG, possiamo inserire quante ci interessano separate da ; o Invio. Anche invece di inserire una rete possiamo inserire solo un host, e così potrebbero entrare solo in quello e non negli altri della rete. Quando abbiamo finito di configurarlo, salviamo le modifiche con “Invia”.
“OK”
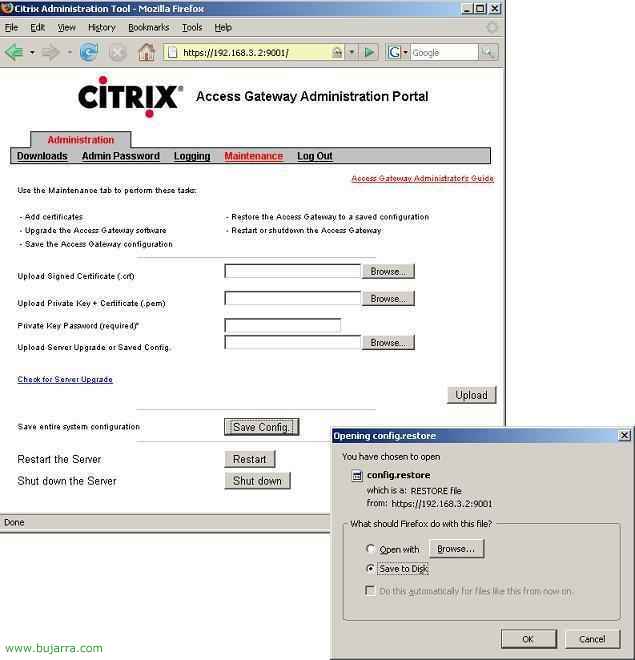
Se vogliamo salvare un backup della nostra configurazione, ci connettiamo con un browser al CAG tramite HTTPS e alla porta 9001, ci autentichiamo e una volta dentro clicchiamo sulla scheda “Manutenzione”, y semplicemente pinchando en “Salva tutta la configurazione del sistema” > “Salva la configurazione.” nos guardará un fichero llamado “config.restore” in nostro PC. Guardaremos la copia de seguridad en un sito sicuro e se qualche volta dobbiamo restaurare tutto con que formateemos el CAG y le cargemos esta configurazione de nuevo, poiché “Upload Server Upgrade o Saved Config.” Cercando il fichero con el botón de “Sfogliare…”

Si lo che queremos es solicitare un certificado per poter lavorare con SSL, y che sea un certificado auténtico para nuestro numero de CAG público, que demuestre chi siamo y no le de problemi a los utenti diciendo que no somos de confianza. Desde la consola de “Strumento di Amministrazione Access Gateway”, in “Access Gateway Cluster”, sul “Richiesta di firma del certificato”, rellenamos los datos que nos indica para solicitar un certificado y ottenere el CSR que posteriormente mandaremos a una entidad emisora de certificados (Corrente alternata), Per fare ciò, fare clic su “Generate Request”.

Nos guardará en nuestro PC el fichero CSR llamado “myserver.csr” & “Salvare”,

“Accettare”

Si editamos el fichero con un bloc de notas, necesitaremos la clave para solicitar un certificado.

Por esempio yo ahora para el ejemplo usare un certificado temporal gratuito de rapidssl.com, si rellenamos tutti los passi en questo è donde debemos pegar el CSR (Certificate signing request).

Una vez que tenemos ya el certificado, para meterlo en el CAG sería desde la consola de “Strumento di Amministrazione Access Gateway”, in “Access Gateway Cluster” sul “Amministrazione”, in “Upload a .crt certificate” cliccando su “Sfogliare…” lo selezioniamo.

Lo buscamos en nuestro PC y pulsamos en “Aperto”.
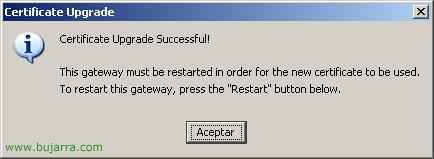
“Accettare”, ya está el certificado instalado.
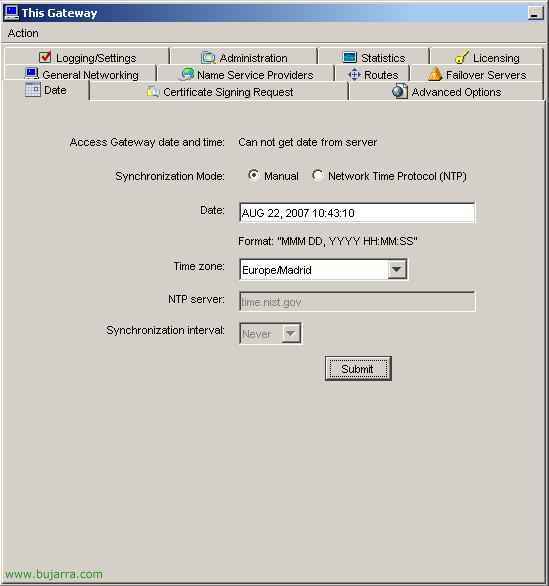
Para configurar la hora y la fecha en el CAG, dal “Strumento di Amministrazione Access Gateway”, in “Access Gateway Cluster” sul “Date”, seleccionamos el modo de sincronización a “Manuale” a menos que tengamos un servidor de hora en la red, y metemos la fecha y la hora en el campo de “Date” con el formato que nos indica “MMM DD, YYYY HH:MILLIMETRO:SS”, cuando esté bien, Clicca su “Invia”.
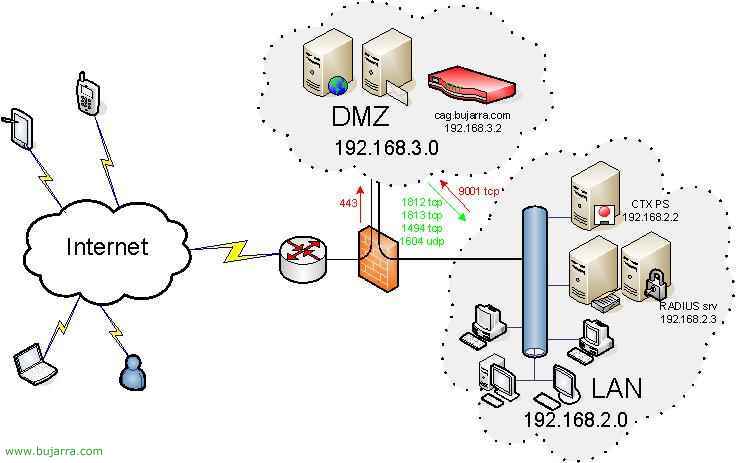
Está sería la configuración final del CAG en la DMZ:

Desde la parte del FW de internet deberíamos abrir única y exclusivamente el puerto 443 tcp al CAG para que los clientes puedan acceder a descargarse el software cliente y conectarse a la VPN. De la red LAN a la red DMZ deberíamos abrir únicamente el puerto 9001 tcp al CAG para poder administrarlo remotamente con las Administration Tools. Y de la red DMZ a la red LAN deberíamos abrir los puertos que nos interese, si usamos RADIUS redirigiremos el 1812 tcp y el 1813 tcp al servidor IAS. Le 1494 TCP (o il 2598 tcp si usamos “Session reability”) al servidor citrix y si nos interesa el 1604 tcp para cuando desde el cliente de Citrix (PN o PNA) se haga el browsing para cercare la comunidad Citrix.
www.bujarra.com – Héctor Herrero – Nh*****@*****ra.com – v 1.0