Configuration de l’empreinte digitale entre les hôtes ESX(Je)

Dans cette entrée, nous allons faire du fingerprint entre les serveurs ESXi 4.1 pour créer une confiance entre eux et ne pas dépendre d'une demande de validation. Avec tout cela, nous pouvons établir des connexions SSH entre eux sans être stoppés en demandant des identifiants.

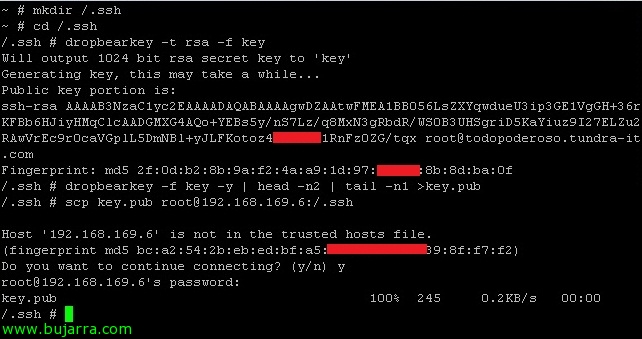
Creamos el direcciotio .ssh en la raiz y generamos la key publica que sera la que llevaran el resto de servidores de confianza.
mkdir /.ssh
cd /.ssh
dropbearkey -t rsa -f key
dropbearkey -f key -y | head -n2 | tail -n1 >key.pub
scp key.pub root@IP_DESTINO:/.Sh
y nos validamos

una vez copiada, en el servidor destino la renombramos a authorized_keys
mv key.pub authorized_keys

Comprobamos que funciona copiando por ssh cualquier fichero sin que nos pida las credenciales.