
Migrieren einer Windows-Zertifizierungsstelle oder Zertifizierungsstelle 2000 zu Windows 2003

En este procedimiento se explica como migrar una CA de un servidor a otro. Si tenemos una CA en un MS Windows 2000 Server, la única manera para migrar esa CA a un MS Windows 2003, den Server aktualisiert, para que haga los cambios oportunos, und sobald dieser Server migriert ist, movieríamos la CA a otro servidor basado en 2003 durch die folgenden Erläuterungen.

Una vez migrado si es que fuera necesario el servidor basado en MS Windows 2000 a MS Windows 2003, abriíamos la consola de la CA, hierfür: “Anfang” > “Programme” > “Administrative Werkzeuge” > “Entidad emisora de certificados”. Todo esto es para exportar las configuraciones a un fichero y después poder recuperarlo en otro servidor.

Sobre el servidor del que queremos realizar el backup, Rechter Knopf > “Todas las tareas” > “Realizar copia de seguridad de la entidad emisora de certificados…”
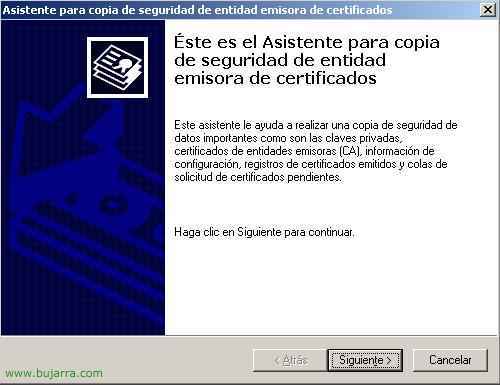
“Folgende”

Marcamos los dos checks y metemos un PATH para que nos guarde ahi toda la info necesaria para migrar la CA a otro server.

Metemos una clave por si alguien intenta restaurar la CA donde no deba ser y se haga con nuestros certificados.

Ende

…esperamos mientras hace el backup…

Okay, vemos que nos genera un fichero y una serie de directorios en el PATH de backup

Ahora a parte de eso, hay que exportar una rama del registro, hierfür, abrimos el registro, “Anfang” > “Ausführen” > 'regedit’ und “Annehmen”

Buscamos esta ruta (y sobre ella, rechte Taste und “Exportieren”):
HKEY_LOCAL_MACHINESYSTEMCurrentControlSetServicesCertSvcConfiguration

Le indicamos un nombre por ejemplo “CAregister.reg”
Okay, ahora ya tenemos los datos necesarios copiados, jetzt vergessen wir den alten Server und trennen ihn vom Netzwerk, wir setzen den neuen ein und werden alles, was zuvor erzeugt wurde, darauf wiederherstellen.
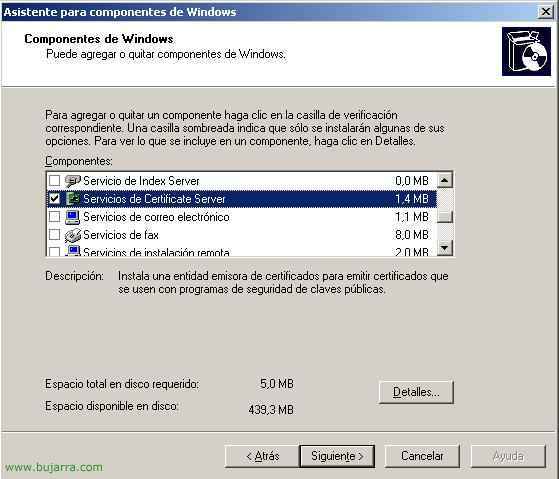
Okay, pues lo dicho, Wir werden “Panel de Control”, An “Programme hinzufügen oder entfernen” y luego a la derecha a “Windows-Komponenten hinzufügen oder entfernen”, seleccionamos el componente de la CA “Dienste des Certificate Server” und wir geben “Folgende”.

Ja

Wir wählen die erste Option, “Entidad emisora raíz de la empresa” und wir machen weiter,

Wir geben der CA einen Namen, a la Entidad emisora de certificados, am normalsten ist es, den Namen des Unternehmens zu verwenden, y le damos una validez a los certificados, lo más normal uno, dos o un máximo de 5 Jahre, mehr könnte gefährlich sein, falls uns ein Zertifikat gestohlen wird, ohne dass wir es merken, Folgende. Obwohl uns das eigentlich egal ist, weil wir später die Sicherungen wiederherstellen, die wir haben, und es überschreiben wird. Folgende.

Okay, dies sind die PATHs, an denen uns die DB der Zertifikate und die Protokolle gespeichert werden, Fortsetzen.

Ja

Hoffen…

Ende,

Und jetzt, una vez instalada la nueva CA en el nuevo servidor, toca parar los servicios del CA para poder restaurar todos los backups anteriores, así que para detener el servicio de la CA, vamos a los servicios: “Anfang” > “Ausführen” > ‘services.msc’ und “Annehmen”.

Buscamos el “Servicios de Certificate Server” y sobre él, con el botón derecho > “Anhalten”.

Hoffen…

Y una vez que el servicio está parado, vamos a restaurar las configuraciones, erste, sobre el archivo de registro de backup, que teniamos antes (CAregister.reg), rechte Taste und “Combinar”.

Sí para que nos meta la informacion de ese fichero a nuestro disco.

Annehmen

Okay, Und jetzt, abrimos la consola de la CA (“Anfang” > “Programme” > “Administrative Werkzeuge” > “Entidad emisora de certificados); sobre el servidor CA, Rechter Knopf > “Todas las tareas” > “Restaurar la entidad emisora de certificados…”

Folgende

Marcamos los dos checks, y seleccionamos el PATH donde está el backup que hemos realizado antes sobre el otro servidor de CA (nuestro original), und wir machen weiter.

Metemos la clave que hemos generado antes para que nadie nos robe los certificados…
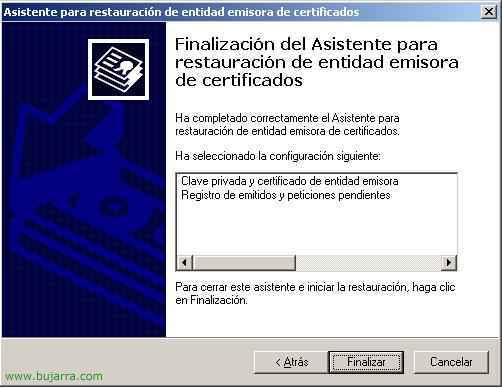
Ende

Okay, todo perfecto, sin problemas, le decimos que sí, que ya puede iniciarnos los servicios de la CA.

Una vez iniciados, todo debería de funcionar como antes, ya tendríamos todos los certificados movidos a una nueva CA dentro del mismo dominio.
Empfohlene Beiträge
Beitrag hat kein Beitragsbild
Beitrag hat kein Beitragsbild